跳转至

技术

Signal 免手机号注册与付款记录

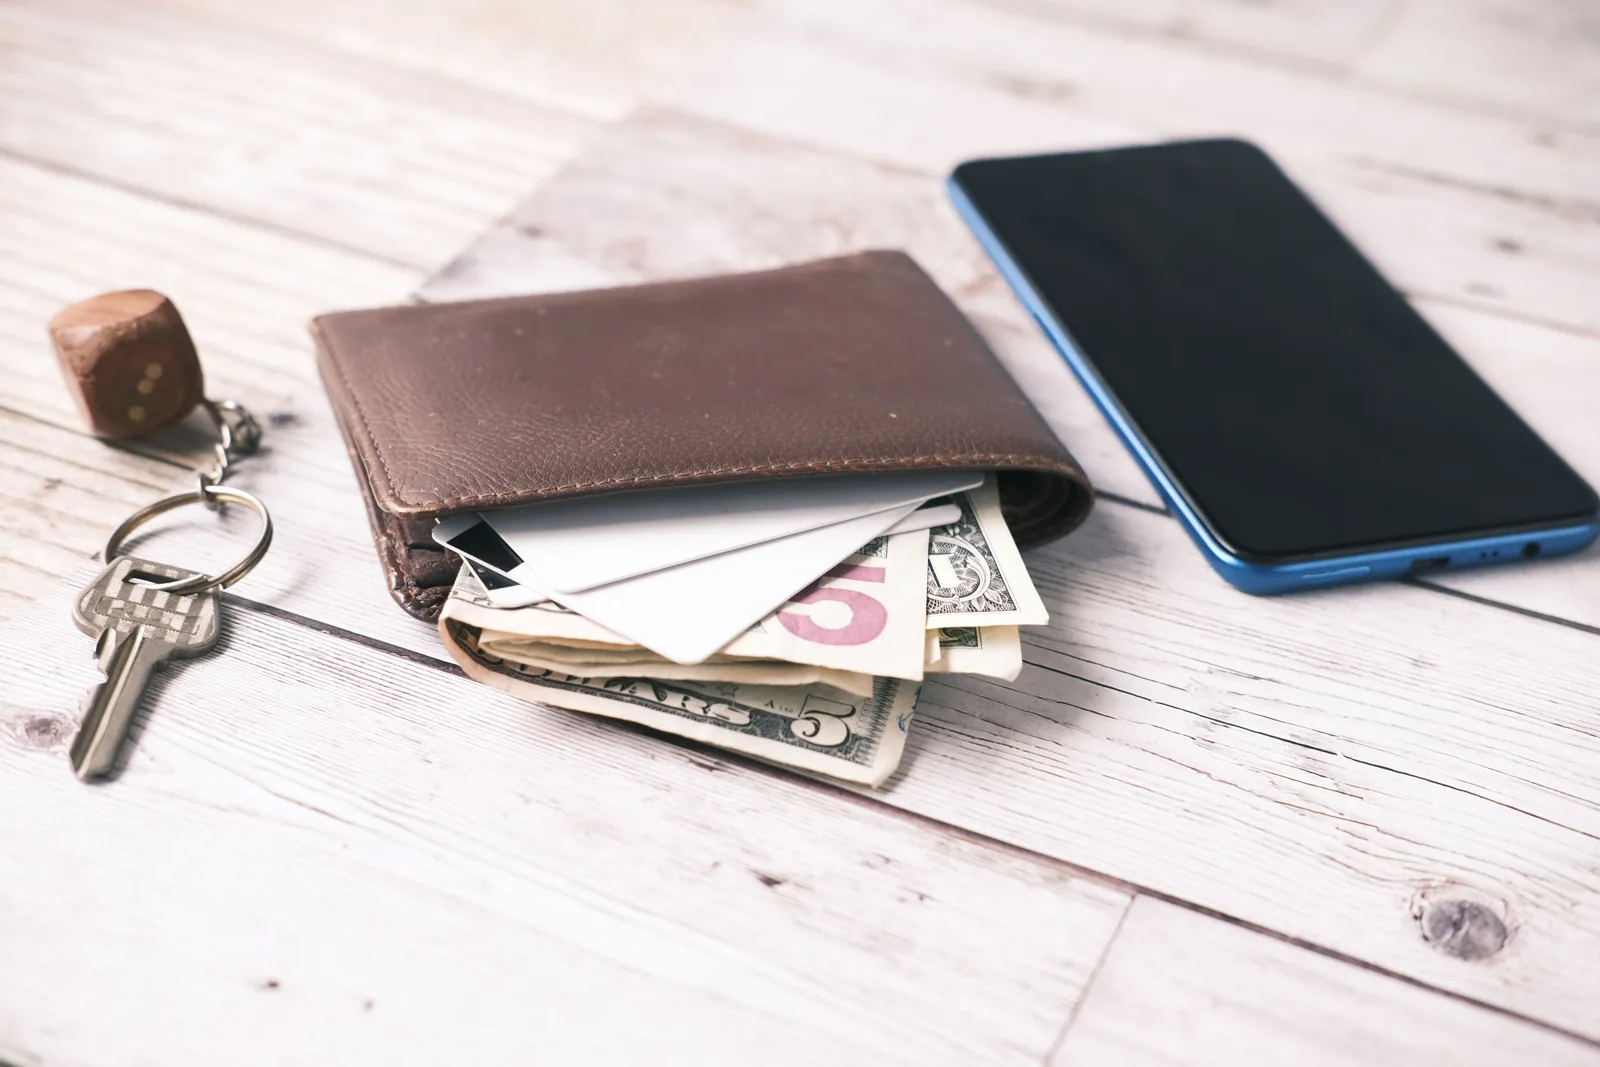
木桌上一只钱包露出现金与卡片,旁边放着一部手机与一串钥匙
图片:钱包、手机与钥匙,对应用付款与密钥取代手机号的注册方式。摄影 Towfiqu barbhuiya,来源 Pexels(Pexels License)。

在中国大陆、香港、澳门、台湾办理手机号,包括预付卡,都要实名登记,中国大陆的 SIM 卡自 2019 年底起还强制实名加人脸。Signal 的账号建立在手机号上,消息加密得再严密,账号通过运营商的登记数据,仍然对应到一个有名有姓的人。东亚与东南亚多数地方的手机号也采实名制。对记者的消息来源、跨境工作的倡议者,以及不想让账号连回本人的用户来说,绑手机号一直是 Signal 最常被提到的限制。

2026 年 9 月,Signal 在 Android 的 beta 版开放一种不需要手机号的注册方式 Signal Login,代价是一笔一次性的小额付款。消息传开后,不少人担心付款记录会把身份带回来。Signal 用捐款系统的零知识证明,让账号对不回是哪一笔付款,但付款日期仍然跟着账号存下来,Google 那端也留有「你买过」的记录。要不要用、用什么方式付款,取决于你担心的是哪一种追查。
把整个文档站与小工具存进设备,没有网络的时候照样可以打开

网络断掉的时候,你最想打开的那一页,常常就是打不开的那一页。飞机上、山区、换了国家还没买到网卡,都只是不方便。网络被切断、被限速、被封锁的地方,同一件事的代价完全不同。

9 月 4 日到 6 日,我们在葡萄牙 Estoril 参加 Global Gathering 2026,除了最后一天的展位,也在 Circle 的讨论里分享文档站上的隐私保护内容怎么写、怎么分层。谈的过程反复回到同一个前提,读者真正需要打开这些内容的时候,网络不一定在。

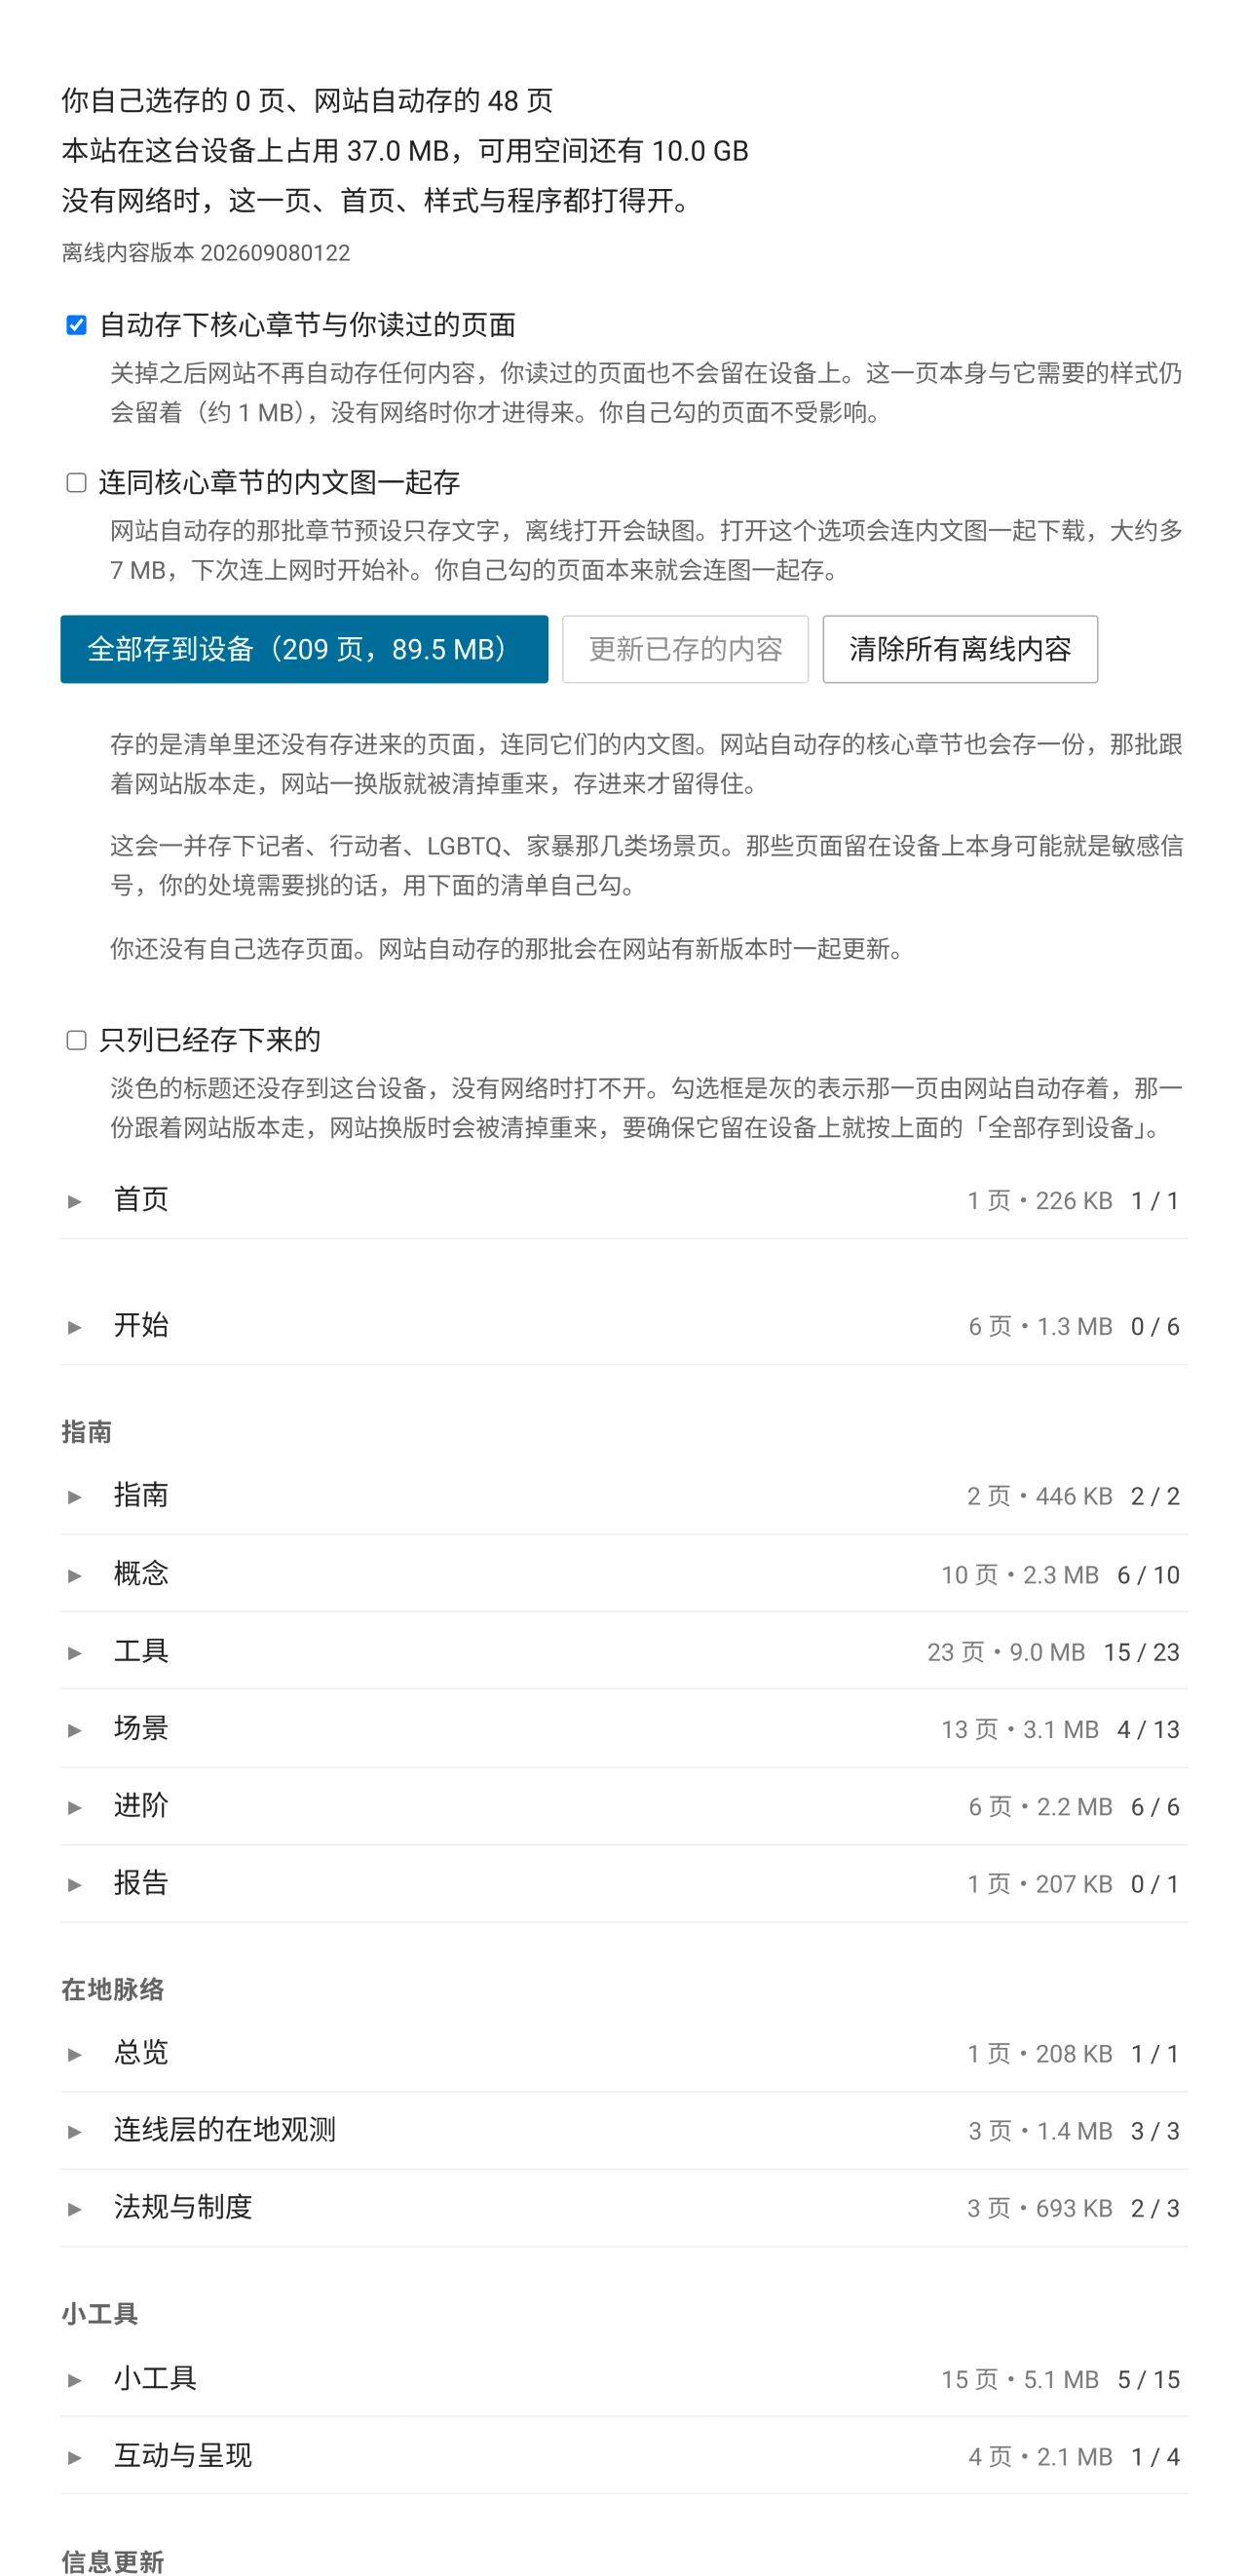
离线阅读页的上半部,占用空间统计、自动存下内容与内文图两个开关,以及全部存到设备、更新已存的内容、清除所有离线内容三颗按钮

一份英文密语词表里的 292 个亚洲外来语,是怎么选出来的

我们是一群关心匿名网络与网络自由的志工,从台湾出发,维运文档站。社区做了一份 7776 字的英文密语词表 asian-diceware,可以直接替换 EFF 的 Large Wordlist,差别在里面固定收 292 个已经进入英文字典的亚洲外来语,tofu、oolong、boba、kimchi 都在其中。

站上的工具页已经写过怎么用它,小工具区的密语生成器也可以直接按。以下补上另一半,选字的过程,以及过程中挡掉了什么。

一份英文密语词表里的 292 个亚洲外来语

文档站新增八个小工具,全部在读者自己的浏览器里执行

我们是一群关心匿名网络与网络自由的志工,从台湾出发,维运文档站,把个人隐私与匿名的做法依日常、敏感工作与高风险三种情境整理成可以照着操作的指引。

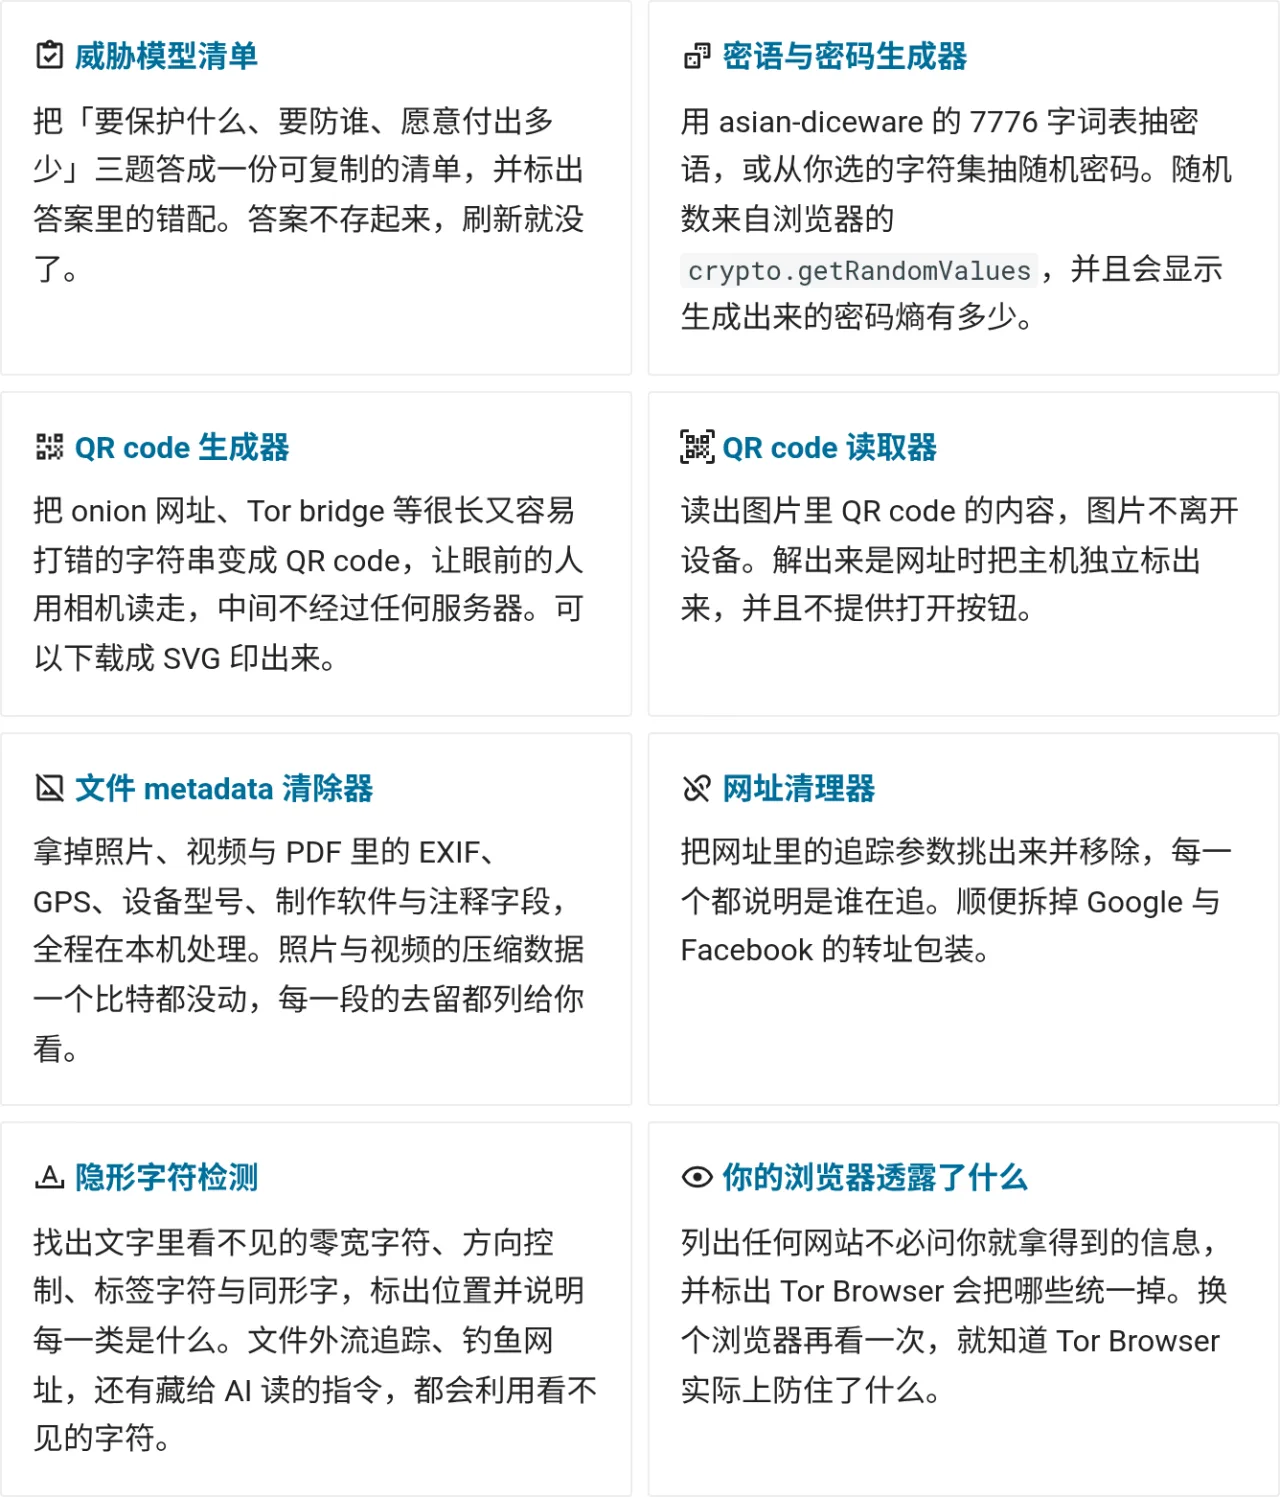
站上的文章说明怎么保护自己,小工具区放的是可以直接按的东西。八个工具都在读者的浏览器里完成运算,不送出任何数据,存进设备之后没有网络也能用。

小工具索引页的八张卡片,每张写着工具名称与一句用途说明

Brave 用两种相反的手法抹平 GPU 指纹

打开一个网页,网页上的 JavaScript 就能取得你的显卡型号、驱动信息,以及硬件支持哪些功能。答案在同一台电脑上几乎不会变,跟踪公司把它们跟其他设备特征组合起来,就是一组不需要 cookie、不需要你同意、跨网站跟着你走的标识符。

显卡是浏览器指纹的其中一项来源,字体清单、屏幕尺寸、时区、音频运算结果同样算在里面。整套机制怎么运作、为什么清 cookie 没有作用、各家浏览器的默认状态差在哪,见 浏览器指纹是什么,为什么很难摆脱。本文只处理显卡这一块。

Brave 从 1.93 版起处理这组信号,桌面版与 Android 版都默认开启,分批推送1。做法有三项,WebGL 的厂商与渲染器字符串换成所有 Brave 用户一致的通用字符串、WebGPU 的硬件描述字段清空、WebGL 支持的扩展清单注入噪声。

前两项让所有用户看起来一样,第三项让同一个用户在每个网站看起来都不一样。两种方向相反的手法出现在同一次更新里,各自负责不同的 API。分工的界线落在哪里,也是 Brave 与 Tor Browser 在指纹抗性上分歧的起点。

介绍 Signal 自动密钥验证

翻译备注:Signal 在 2026 年 8 月 11 日推出「自动密钥验证」(automatic key verification),底层技术是密钥透明度(key transparency)。既有的安全码(safety number)要当面或通过另一条可信渠道核对,自动密钥验证改由 App 自己去比对,省掉约时间见面的步骤。技术在通讯软件上还算新,Signal 这篇是少数把设计动机与运作方式一次说完的公开文件,因此先完整翻译,文末再附上编辑注解,说明它挡得住什么、挡不住什么。

以下内容原文翻译来自以下文章,主词角色为 Signal:

文末有编辑注解:译文结束后接着编辑注解,内容是 anoni.net 社群的补充,包含三条给非技术读者的结论、十三则说明、一节发布后的后续补充,最后是常见问题与延伸阅读。想先看社群观点的读者可以直接跳到那一节。

介绍 Signal 自动密钥验证

Signal 现在提供一项名为「自动密钥验证」的功能,用来补强既有的安全码机制。Signal 的通讯一律采端到端加密,自动密钥验证多提供一条简便的途径,让你确认端到端加密会话的两端之间没有非预期的第三方介入。

运作方式是由你、你的 Signal 联系人,以及第三方审计方各自执行一组验证,合起来提供与手动核对安全码相同的保证。与安全码相比,各项验证都是独立完成的,无需当面见面,也无需第二条通讯渠道。

把匿名网络画成一颗地球:互动区上线,以及我们在开放数据上撞到的墙

Tor 中继地球仪

文档站新增了互动与呈现区,目前放了三件作品,都以 Tor 为题。其中数据量最大的是 Tor 中继地球仪,把全球近万台运作中的中继标到球面上,超过六成集中在美国、德国、荷兰三个国家。

做这颗地球仪的过程中,我们查了二十几份公开数据,最后能用的只有六份。卡住的原因几乎都跟技术无关。API 大多打得通,数据格式也干净,挡下来的是条款不给我们把它再发出去。

OONI 如何分辨坏掉的测量数据:从启发式规则到匿名凭证

本文是 anoni.net 对下面这篇 OONI 工程文章的导读与摘要,带你逐节看懂原文在做什么,不是逐字翻译。原文另有约 20 张统计图与多份完整数据表,想看数据细节请直接读原文:

很多人靠 OONI 的公开数据集,判断「某个网站在某个国家连不连得上」,anoni.net 自己的 ASN 涵盖观测也建立在同一份数据上。只要有人往里面灌假数据,或设备设置错误产生误导性的纪录,这份数据的可信度就会被稀释。OONI 在最近一篇工程文章1里完整说明,他们如何找出这些坏掉的测量,以及新上线的匿名凭证(anonymous credentials)系统如何在不保存个人数据的前提下挡掉滥用。这套「不留个人数据也能评估谁值得信任」的做法,本身就是一个值得社区参考的隐私工程范例,后面第五节会回到这点。

OONI(Open Observatory of Network Interference,开放网络干扰观测站)是一个全球的网络审查观测项目,手机 app OONI Probe 会连上一份网站清单,回报每个网站在当地连不连得上,结果一律进到公开数据集。任何人都能下载这份数据做分析,好处是开放,代价是任何人也都能往里面送数据。这篇文章要回答的问题,就是在开放投稿的前提下,如何辨认并过滤掉品质有问题的测量。

我们普查了 336 条 OONI Run v2 清单,3 条就占了全网 72% 的检测量

OONI Run v2 使用样态普查

全世界的 OONI Run v2 累积产出 1,417 万笔检测,其中 3 条清单就占了 72%。占比最高的几条清单用了同一种作法,每条只针对一个特定的审查或封锁现象,再用一个持续运行的测量后端定期运行、长期累积数据。我们对全部 Run v2 做了一次普查,量出集中的程度,也整理出这套作法对想做本地连接观测的社区有什么参考价值。

OONI(Open Observatory of Network Interference,开放网络干扰观测站)是一个全球的网络审查观测项目,它的手机 app OONI Probe 会去连一份网站清单,回报每个网站在当地连不连得上。OONI Run v2 则让任何人都能自己编一份想观测的网站清单、产生一条链接,别人用 OONI Probe 点开链接就能照这份清单测一轮,结果一律进到 OONI 的公开数据集。这个功能不必写程序就能定义自己的观测目标,但知道、用过的人并不多,这也是我们想盘点它实际如何被使用的原因。