跳轉到

技術

Signal 免門號註冊與付款紀錄

木桌上一只皮夾露出現金與卡片,旁邊放著一支手機與一串鑰匙
圖片:皮夾、手機與鑰匙,對應用付款與金鑰取代門號的註冊方式。攝影 Towfiqu barbhuiya,來源 Pexels(Pexels License)。

在台灣、香港、澳門申辦門號,包括預付卡,都要實名登記。Signal 的帳號建立在門號上,訊息加密得再嚴密,帳號透過電信業者的登記資料,仍然對應到一個有名有姓的人。東亞與東南亞多數地方的門號也採實名制。對記者的消息來源、跨境工作的倡議者,以及不想讓帳號連回本人的使用者來說,綁門號一直是 Signal 最常被提到的限制。

2026 年 9 月,Signal 在 Android 的 beta 版開放一種不需要門號的註冊方式 Signal Login,代價是一筆一次性的小額付款。消息傳開後,不少人擔心付款紀錄會把身分帶回來。Signal 用捐款系統的零知識證明,讓帳號對不回是哪一筆付款,但付款日期仍然跟著帳號存下來,Google 那端也留有「你買過」的紀錄。要不要用、用什麼方式付款,取決於你擔心的是哪一種追查。
把整個文件站與小工具存進裝置,沒有網路的時候照樣可以開啟

網路斷掉的時候,你最想打開的那一頁,常常就是打不開的那一頁。飛機上、山區、換了國家還沒買到網卡,都只是不方便。網路被切斷、被限速、被封鎖的地方,同一件事的代價完全不同。

9 月 4 日到 6 日,我們在葡萄牙 Estoril 參加 Global Gathering 2026,除了最後一天的攤位,也在 Circle 的討論裡分享文件站上的隱私保護內容怎麼寫、怎麼分層。談的過程反覆回到同一個前提,讀者真正需要打開這些內容的時候,網路不一定在。

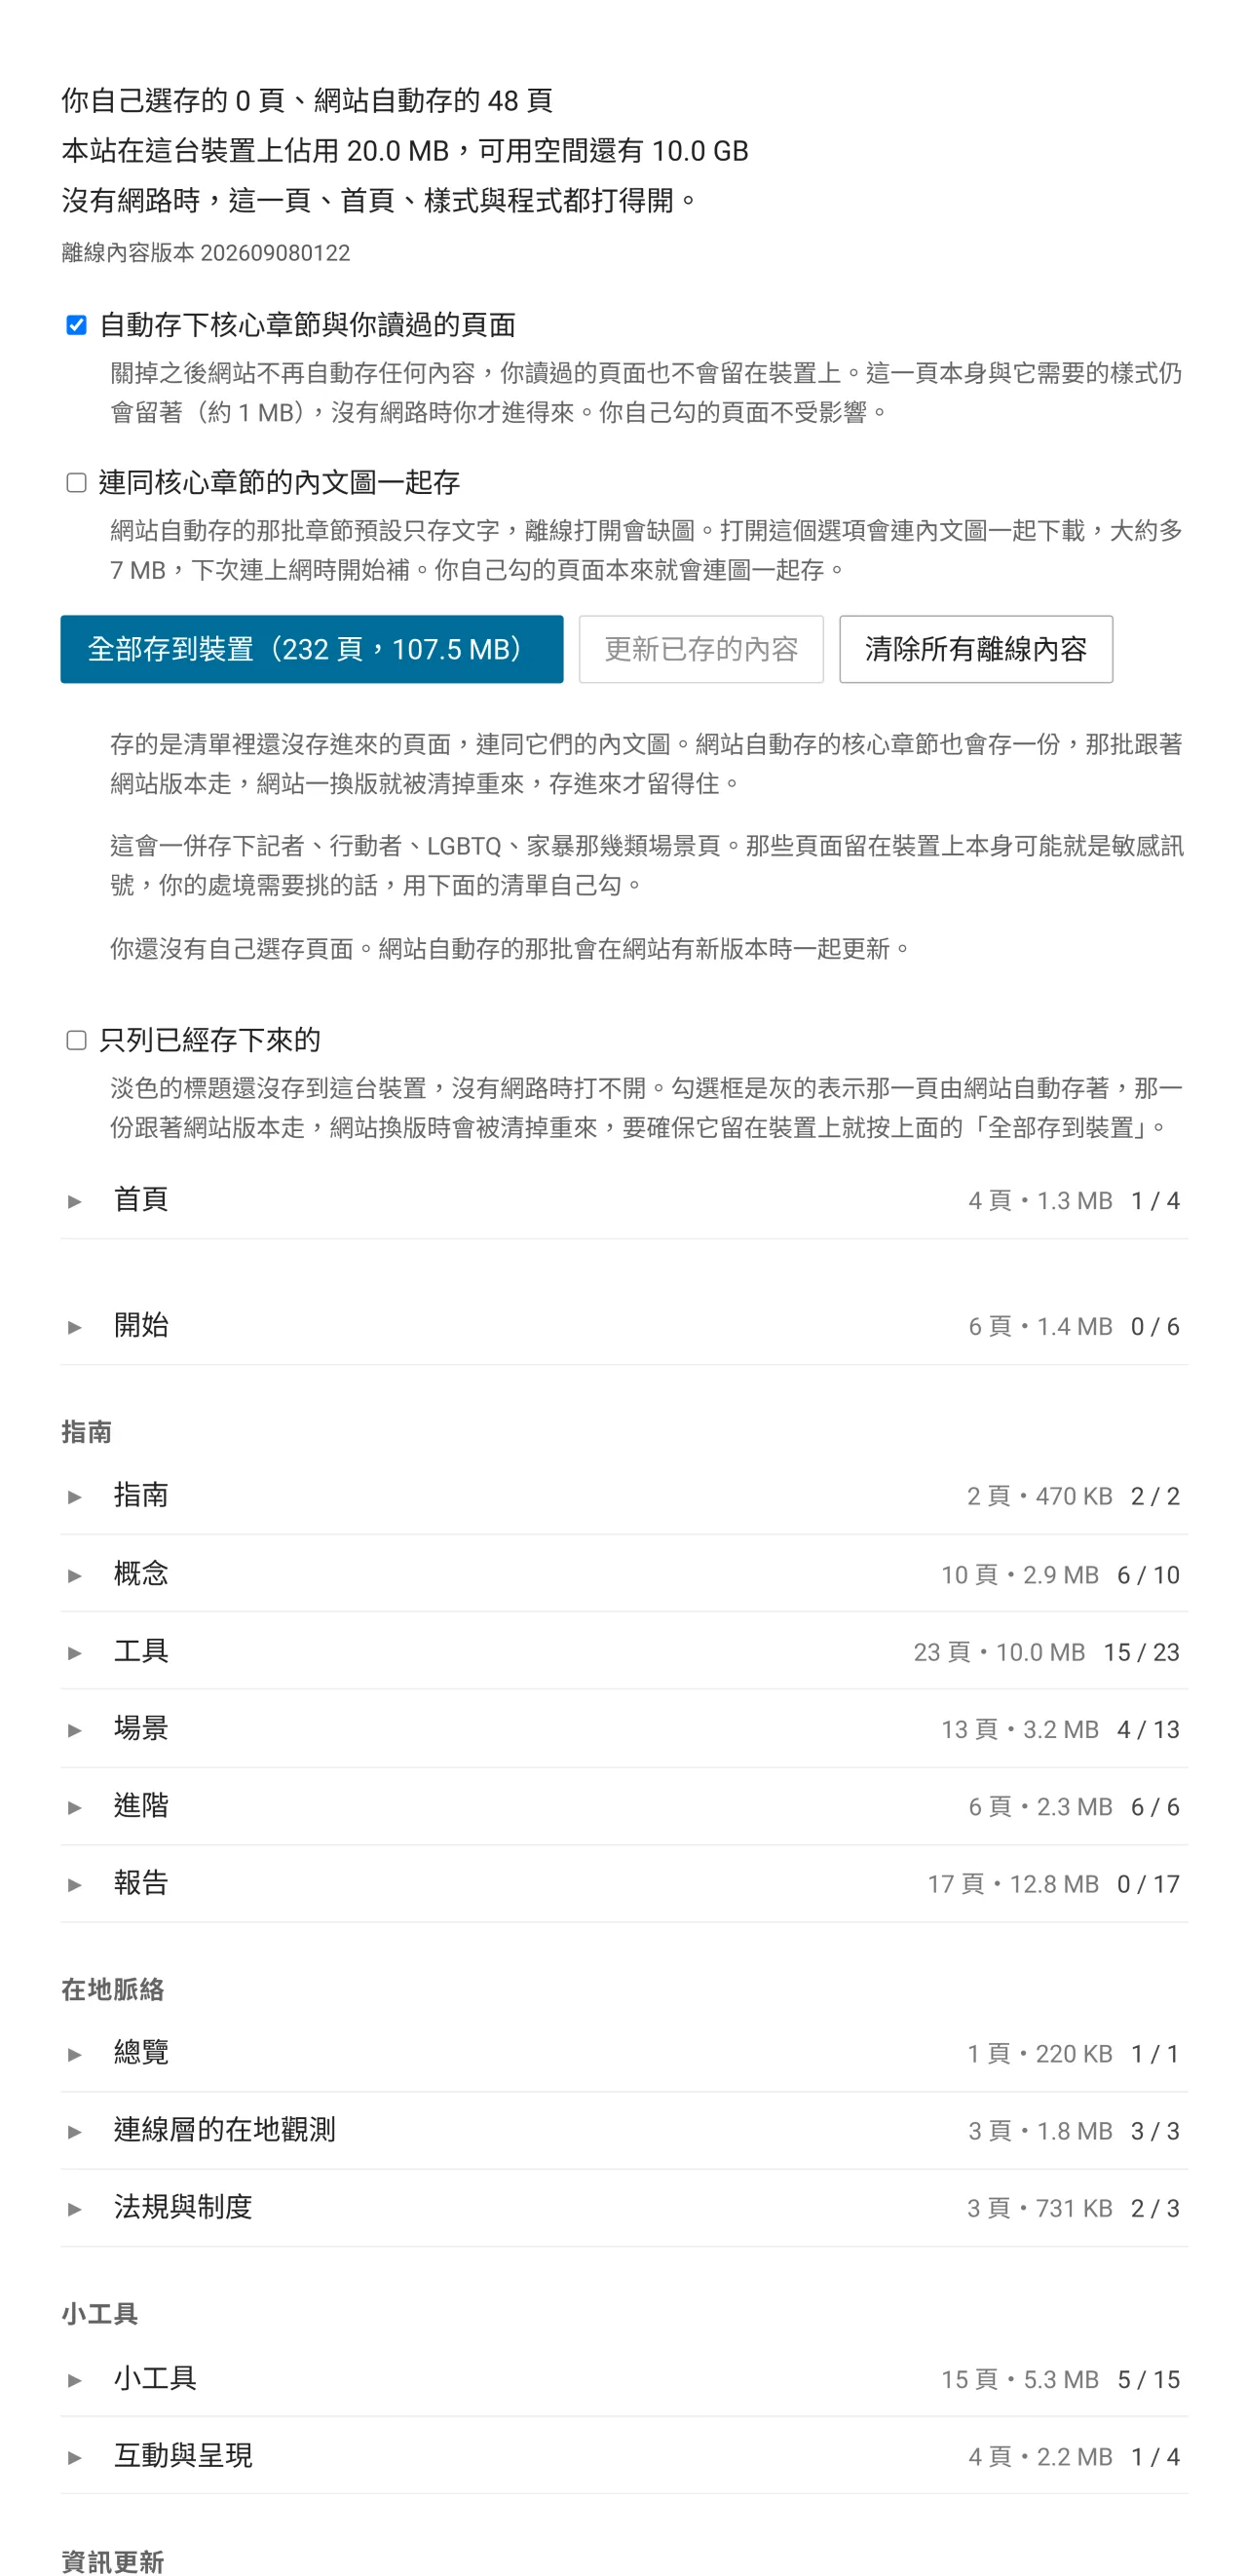
離線閱讀頁的上半部,佔用空間統計、自動存下內容與內文圖兩個開關,以及全部存到裝置、更新已存的內容、清除所有離線內容三顆按鈕

一份英文密語詞表裡的 292 個亞洲外來語,是怎麼選出來的

我們是一群關心匿名網路與網路自由的志工,從台灣出發,維運文件站。社群做了一份 7776 字的英文密語詞表 asian-diceware,可以直接替換 EFF 的 Large Wordlist,差別在裡面固定收 292 個已經進入英文字典的亞洲外來語,tofu、oolong、boba、kimchi 都在其中。

站上的工具頁已經寫過怎麼用它,小工具區的密語產生器也可以直接按。以下補上另一半,選字的過程,以及過程中擋掉了什麼。

一份英文密語詞表裡的 292 個亞洲外來語

文件站新增八個小工具,全部在讀者自己的瀏覽器裡執行

我們是一群關心匿名網路與網路自由的志工,從台灣出發,維運文件站,把個人隱私與匿名的做法依日常、敏感工作與高風險三種情境整理成可以照著操作的指引。

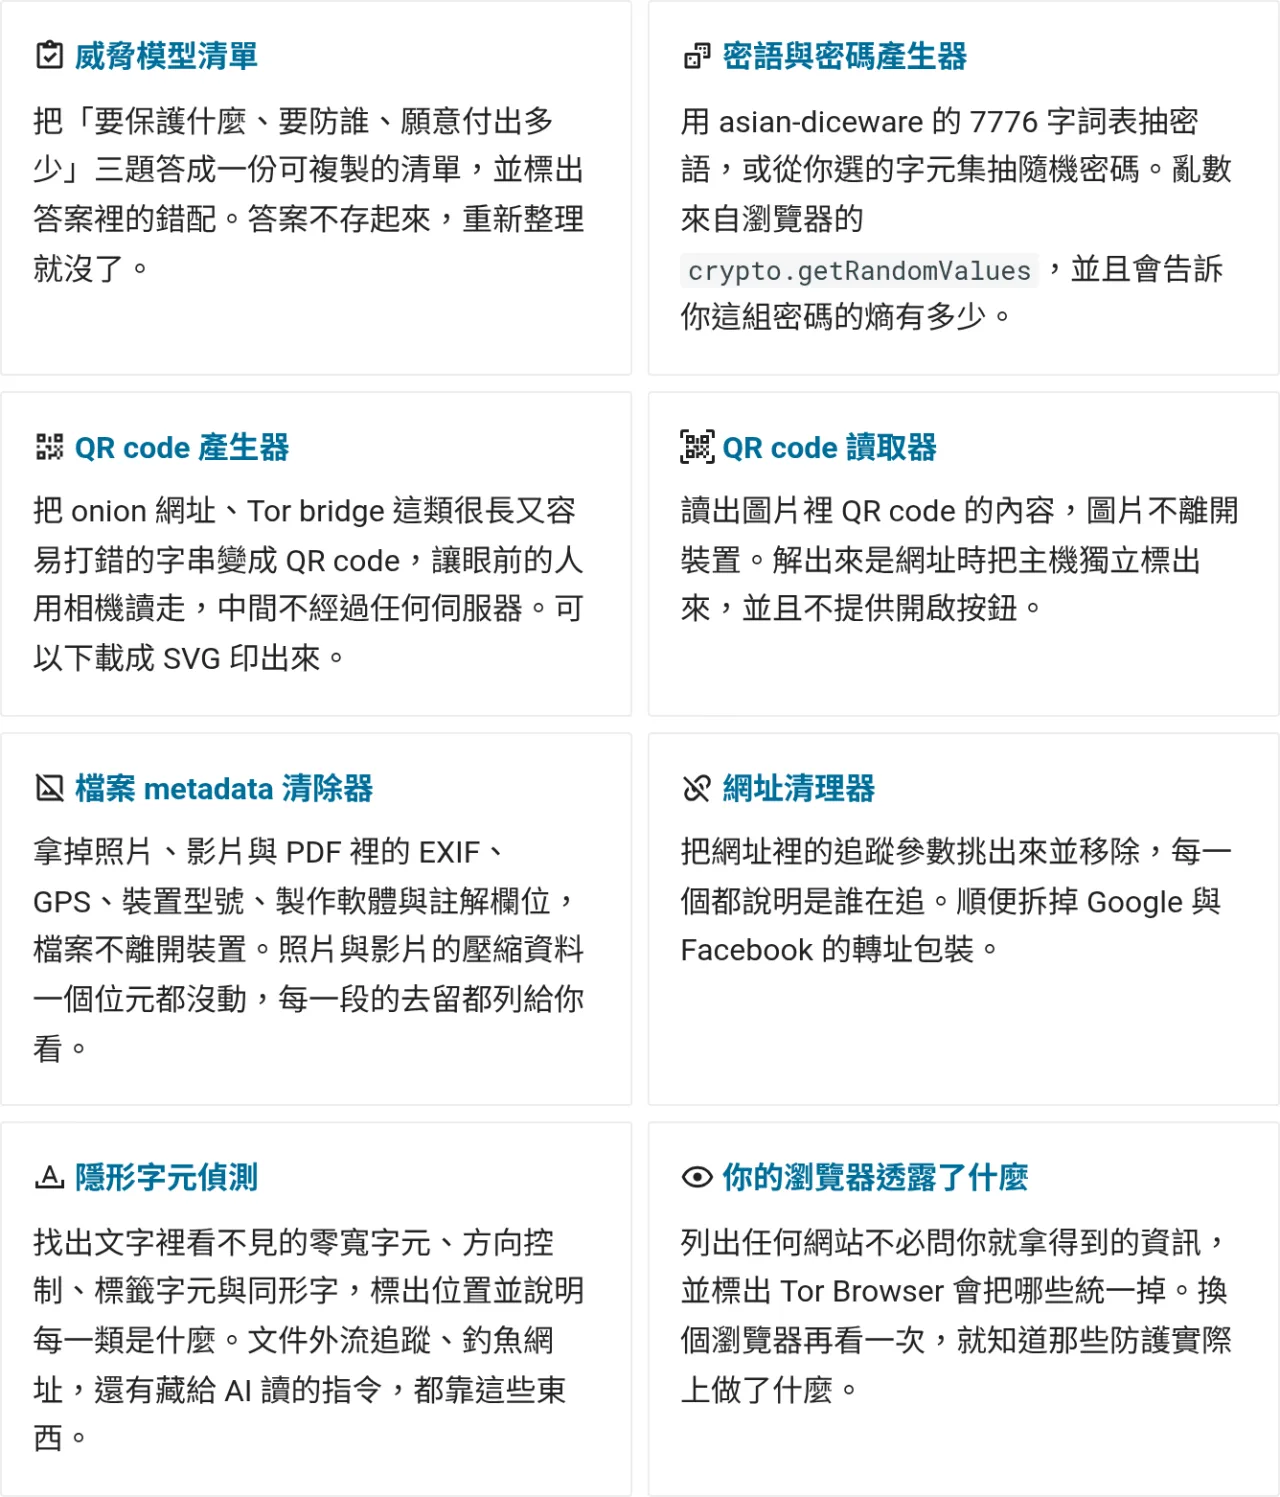
站上的文章說明怎麼保護自己,小工具區放的是可以直接按的東西。八個工具都在讀者的瀏覽器裡完成運算,不送出任何資料,存進裝置之後沒有網路也能使用。

小工具索引頁的八張卡片,每張寫著工具名稱與一句用途說明

Brave 用兩種相反的手法抹平 GPU 指紋

打開一個網頁,網頁上的 JavaScript 就能取得你的顯示卡型號、驅動資訊,以及硬體支援哪些功能。答案在同一台電腦上幾乎不會變,追蹤公司把它們跟其他裝置特徵組合起來,就是一組不需要 cookie、不需要你同意、跨網站跟著你走的識別碼。

顯示卡是瀏覽器指紋的其中一項來源,字型清單、螢幕尺寸、時區、音訊運算結果同樣算在裡面。整套機制怎麼運作、為什麼清 cookie 沒有作用、各家瀏覽器的預設狀態差在哪,見 瀏覽器指紋是什麼,為什麼很難擺脫。本文只處理顯示卡這一塊。

Brave 從 1.93 版起處理這組訊號,桌面版與 Android 版都預設開啟,分批推送1。做法有三項,WebGL 的廠商與繪圖器字串換成所有 Brave 使用者一致的通用字串、WebGPU 的硬體描述欄位清空、WebGL 支援的擴充清單注入雜訊。

前兩項讓所有使用者看起來一樣,第三項讓同一個使用者在每個網站看起來都不一樣。兩種方向相反的手法出現在同一次更新裡,各自負責不同的 API。分工的界線落在哪裡,也是 Brave 與 Tor Browser 在指紋抗性上分歧的起點。

介紹 Signal 自動金鑰驗證

翻譯備註:Signal 在 2026 年 8 月 11 日推出「自動金鑰驗證」(automatic key verification),底層技術是金鑰透明度(key transparency)。既有的安全碼(safety number)要當面或透過另一條可信管道核對,自動金鑰驗證改由 App 自己去比對,省掉約時間見面的步驟。技術在通訊軟體上還算新,Signal 這篇是少數把設計動機與運作方式一次說完的公開文件,因此先完整翻譯,文末再附上編輯註解,說明它擋得住什麼、擋不住什麼。

以下內容原文翻譯來自以下文章,主詞角色為 Signal:

文末有編輯註解:譯文結束後接著編輯註解,內容是 anoni.net 社群的補充,包含三條給非技術讀者的結論、十三則說明、一節發布後的後續補充,最後是常見問題與延伸閱讀。想先看社群觀點的讀者可以直接跳到那一節。

介紹 Signal 自動金鑰驗證

Signal 現在提供一項名為「自動金鑰驗證」的功能,用來補強既有的安全碼機制。Signal 的通訊一律採端對端加密,自動金鑰驗證多提供一條簡便的途徑,讓你確認端對端加密工作階段的兩端之間沒有非預期的第三方介入。

運作方式是由你、你的 Signal 聯絡人,以及第三方稽核者各自執行一組驗證,合起來提供與手動核對安全碼相同的保證。與安全碼相比,各項驗證都是獨立完成的,不需要當面見面,也不需要第二條通訊管道。

把匿名網路畫成一顆地球:互動區上線,以及我們在開放資料上撞到的牆

Tor 中繼地球儀

文件站新增了互動與呈現區,目前放了三件作品,都以 Tor 為題。其中資料量最大的是 Tor 中繼地球儀,把全球近萬台運作中的中繼標到球面上,超過六成集中在美國、德國、荷蘭三個國家。

做這顆地球儀的過程中,我們查了二十幾份公開資料,最後能用的只有六份。卡住的原因幾乎都跟技術無關。API 大多打得通,資料格式也乾淨,擋下來的是條款不給我們把它再發出去。

OONI 如何分辨壞掉的量測資料:從啟發式規則到匿名憑證

本文是 anoni.net 對下面這篇 OONI 工程文章的導讀與摘要,帶你逐節看懂原文在做什麼,不是逐字翻譯。原文另有約 20 張統計圖與多份完整資料表,想看數據細節請直接讀原文:

很多人靠 OONI 的公開資料集,判斷「某個網站在某個國家連不連得上」,anoni.net 自己的台灣 ASN 涵蓋觀測也建立在同一份資料上。只要有人往裡面灌假資料,或裝置設定錯誤產生誤導性的紀錄,整份資料的可信度就會被稀釋。OONI 在最近一篇工程文章1裡完整說明,他們如何找出壞掉的量測,以及新上線的匿名憑證(anonymous credentials)系統如何在不儲存個資的前提下擋掉濫用。「不留個資也能評估誰值得信任」的做法本身就是值得社群參考的隱私工程範例,後面第五節會回頭談。

OONI(Open Observatory of Network Interference,開放網路干擾觀測站)是一個全球的網路審查觀測專案,手機 app OONI Probe 會連上一份網站清單,回報每個網站在當地連不連得上,結果一律進到公開資料集。任何人都能下載這份資料做分析,好處是開放,代價是任何人也都能往裡面送資料。這篇文章要回答的問題,就是在開放投稿的前提下,如何辨認並過濾掉品質有問題的量測。

我們普查了 336 條 OONI Run v2 清單,3 條就佔了全網 72% 的檢測量

OONI Run v2 使用樣態普查

全世界的 OONI Run v2 累積產出 1,417 萬筆檢測,其中 3 條清單就佔了 72%。佔比最高的幾條清單用了同一種作法,每條只針對一個特定的審查或封鎖現象,再用一個持續運行的測量後端定期執行、長期累積資料。我們對全部 Run v2 做了一次普查,量出集中的程度,也整理出這套作法對想做在地連線觀測的社群有什麼參考價值。

OONI(Open Observatory of Network Interference,開放網路干擾觀測站)是一個全球的網路審查觀測專案,它的手機 app OONI Probe 會去連一份網站清單,回報每個網站在當地連不連得上。OONI Run v2 則讓任何人都能自己編一份想觀測的網站清單、產生一條連結,別人用 OONI Probe 點開連結就能照這份清單測一輪,結果一律進到 OONI 的公開資料集。OONI Run v2 不必寫程式就能定義自己的觀測目標,但知道、用過的人並不多,我們因此想盤點它實際如何被使用。