Global Gathering 2026
匿名網路社群 anoni.net 是一群來自台灣的志工,寫匿名網路與網路自由的教材、做瀏覽器與量測工具,並且自己維運服務。
9 月 4 日到 6 日三天我們都在 Estoril 的會場。這一頁是精簡版,寫攤位在哪、桌上有什麼,以及錯過時段還有哪些方式找得到人。
6 號攤位,9 月 6 日(日)
- 時間:
13:00到15:00WEST - 桌上有:十二個關掉網路照樣能用的瀏覽器小工具、三件 Tor 的 3D 互動作品,以及匿名支付的研究
- 紙本小報:四張 A4 加一張封套,只印 150 份,沒有數位版
- 不必預約,也不用準備話題:走過來就好。另外兩天在會場遇到也可以直接叫住我們
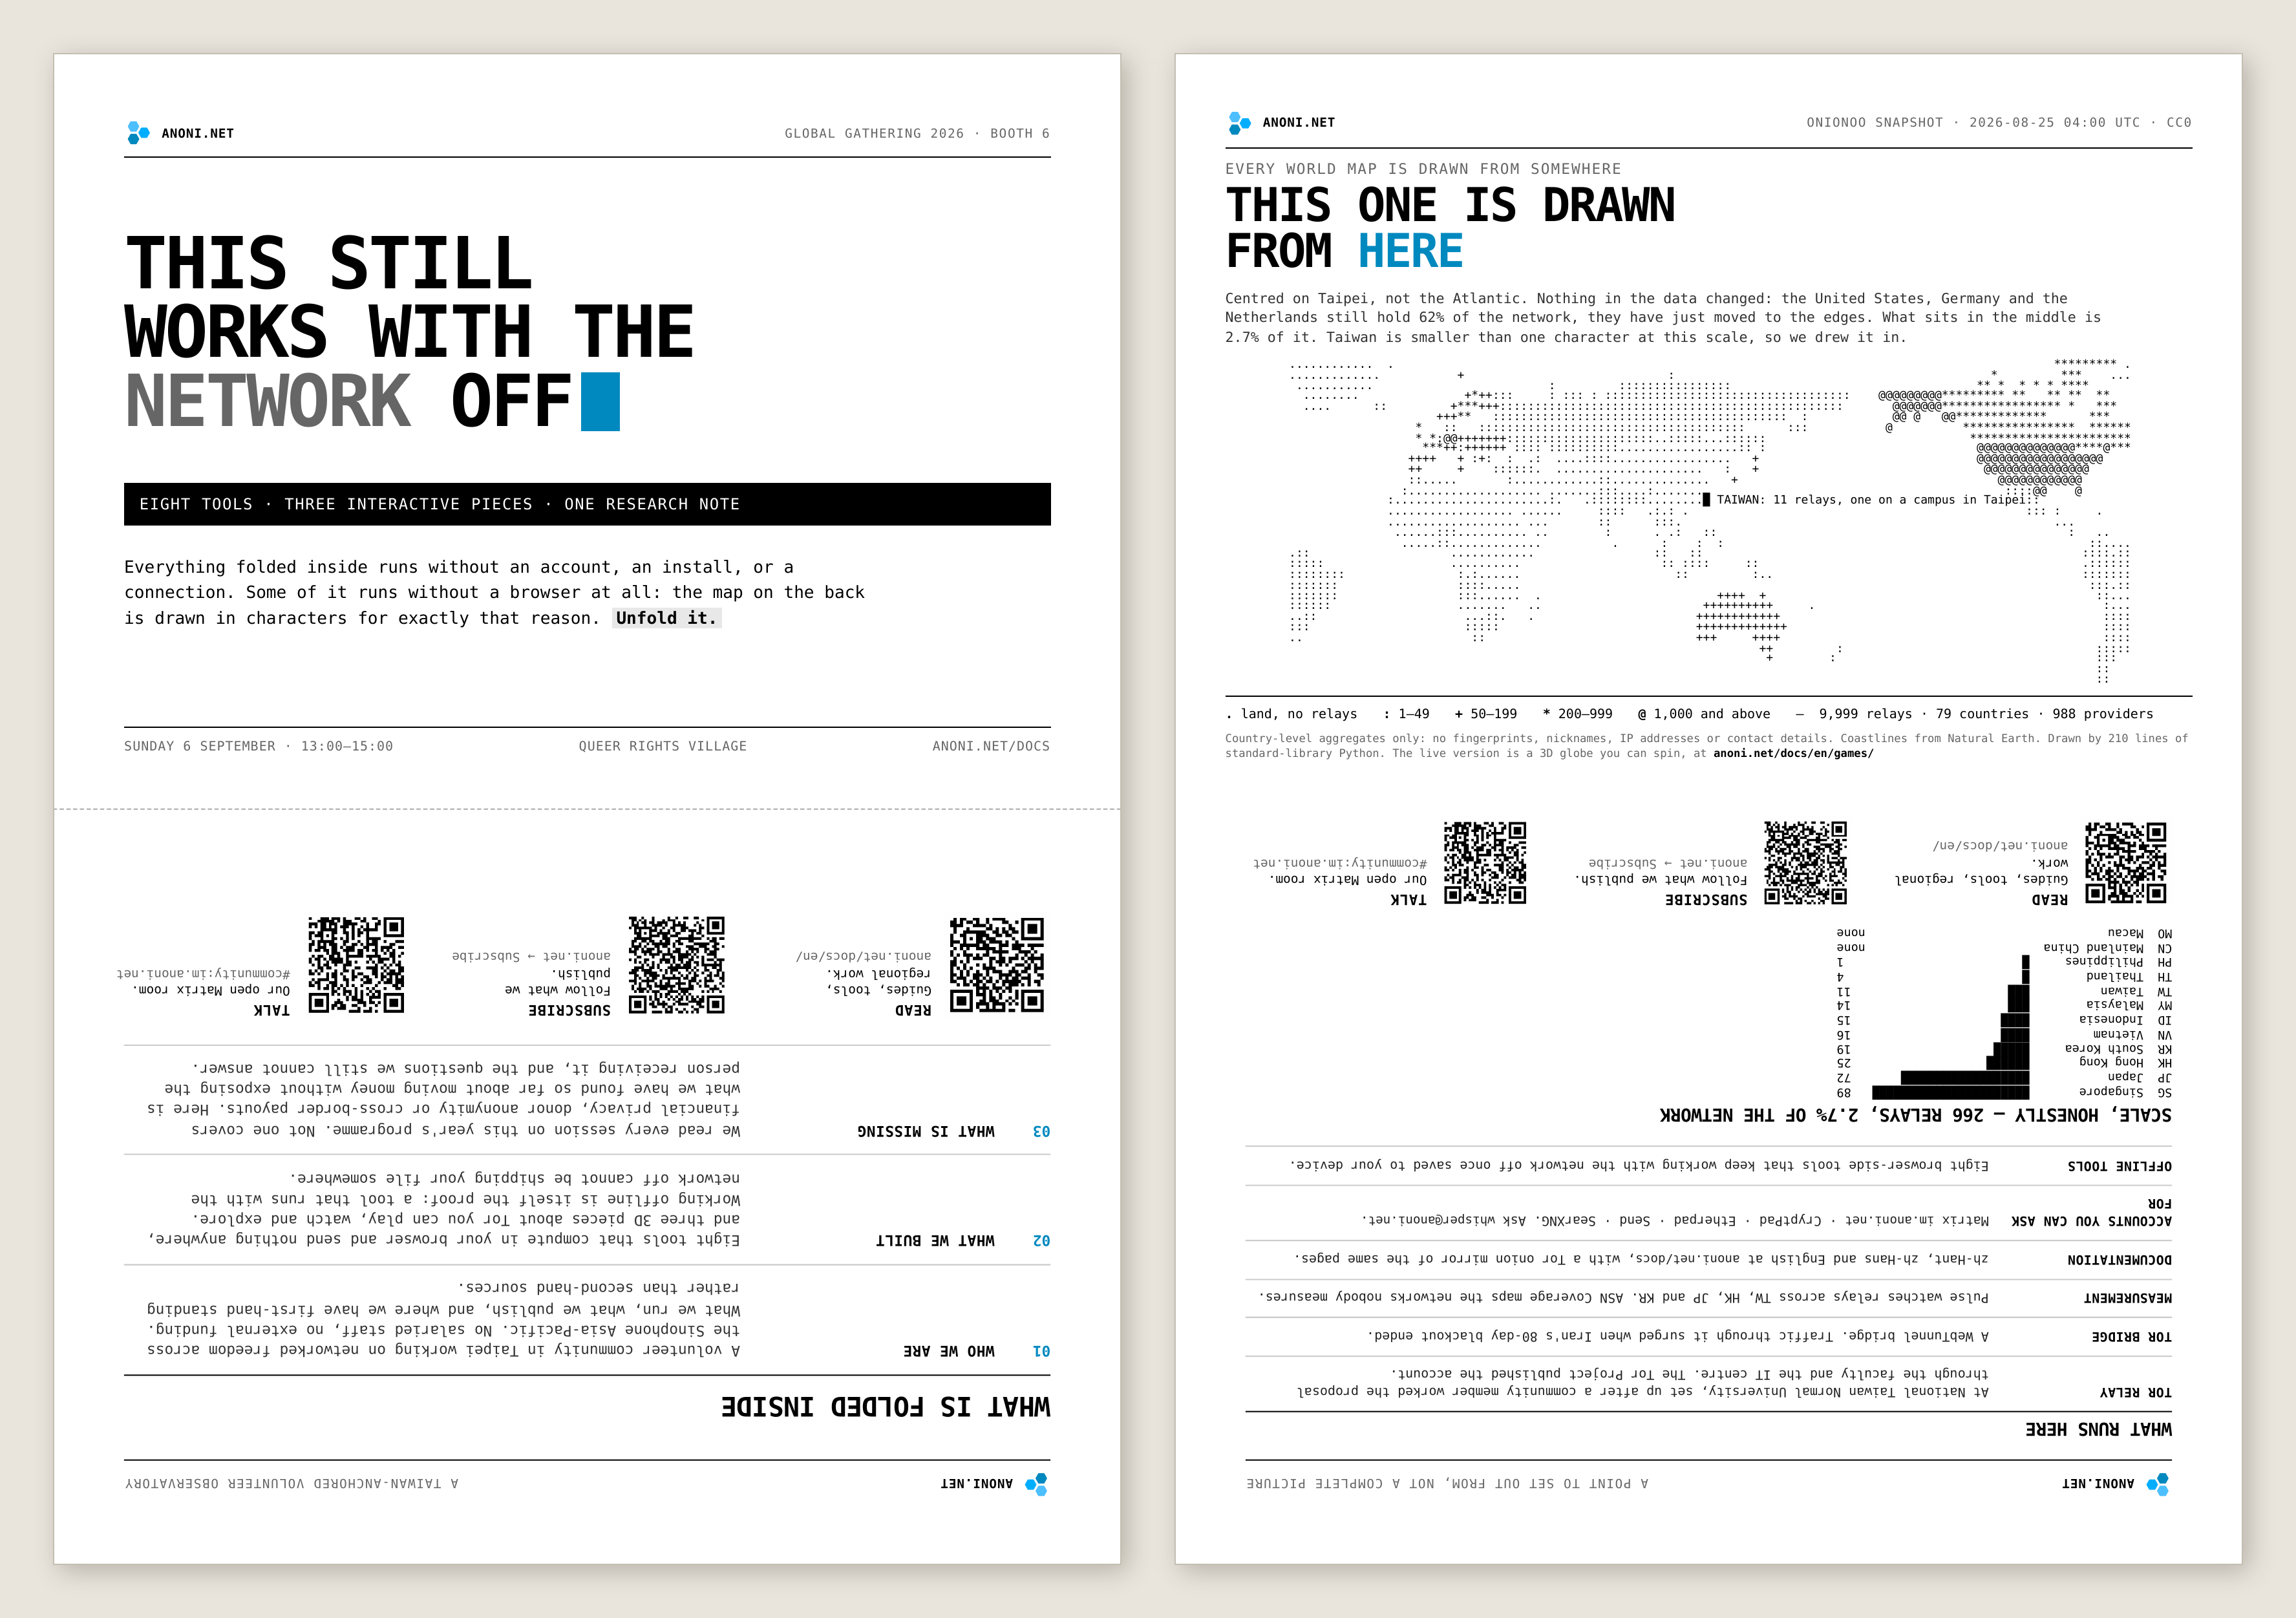
桌上的紙本小報長這樣,四張 A4 疊起來對折,外面包一張封套。封套的兩面都是封面,哪一面朝外都成立,設計過程的紀錄見實體活動才有的文宣小物。
另一組來自台灣的團隊 Cofacts 在同一個時段設攤,位置是 10 號攤位。
關掉網路照樣能用的小工具
小工具區的每一個都在你的瀏覽器裡運算,不送出任何資料,頁面存進裝置之後沒有網路也可以開啟。
離線可用是目的,同時也是證明。一個關掉網路還能運作的工具,沒有辦法把你的檔案送到裝置外面,你不需要相信我們的說法。筆電關掉 Wi-Fi 就夠,手機要開飛航模式,只關 Wi-Fi 還留著行動網路。十秒就驗得完,過程不需要看得懂程式。看得懂的人可以直接讀 anoni-net/docs 底下的原始碼。
| 工具 | 用途 |
|---|---|
| 威脅模型清單 | 把「要保護什麼、要防誰、願意付出多少」答成一份清單,並標出答案裡的錯配 |
| 密語與密碼產生器 | 用 7776 字詞表抽密語,或從你選的字元集抽密碼,同時顯示熵有多少 |
| 本機檔案加密 | 在瀏覽器裡把檔案或一段文字加密成 age 格式,也能解回來。輸出是公開格式,任何裝了 age 命令列工具的電腦都可以開啟 |
| passkey 鑰匙 | 建一把 passkey 替上面那個工具算出金鑰,不用記密語 |
| QR code 產生器 | 把 onion 網址、bridge1 這類很長又容易打錯的字串變成 QR code,中間不經過伺服器 |
| QR code 讀取器 | 讀出圖片裡的 QR code,圖片不離開裝置,解出網址時把主機獨立標出來 |
| QR code 影格串流 | 用螢幕與鏡頭在兩台裝置之間傳檔案,沒有配對、沒有共用網路、沒有伺服器 |
| 檔案 metadata 清除器 | 拿掉照片、影片、錄音、Office 文件與 PDF 裡的 EXIF2、GPS、裝置型號與作者欄位,每一段的去留都列出來 |
| 截圖遮蔽 | 把名字、頭像與對話填成實心黑色,交付之前逐像素確認每一處都是純黑 |
| 網址清理器 | 移除追蹤參數並說明是誰在追,拆掉轉址包裝,把真正的註冊網域單獨標出來 |
| 隱形字元偵測 | 找出零寬字元、方向控制、標籤字元與同形字,外流追蹤、釣魚網址與藏給 AI 讀的指令都會用到 |
| 你的瀏覽器透露了什麼 | 列出任何網站不必問你就拿得到的資訊,並標出 Tor Browser 會統一掉哪些 |
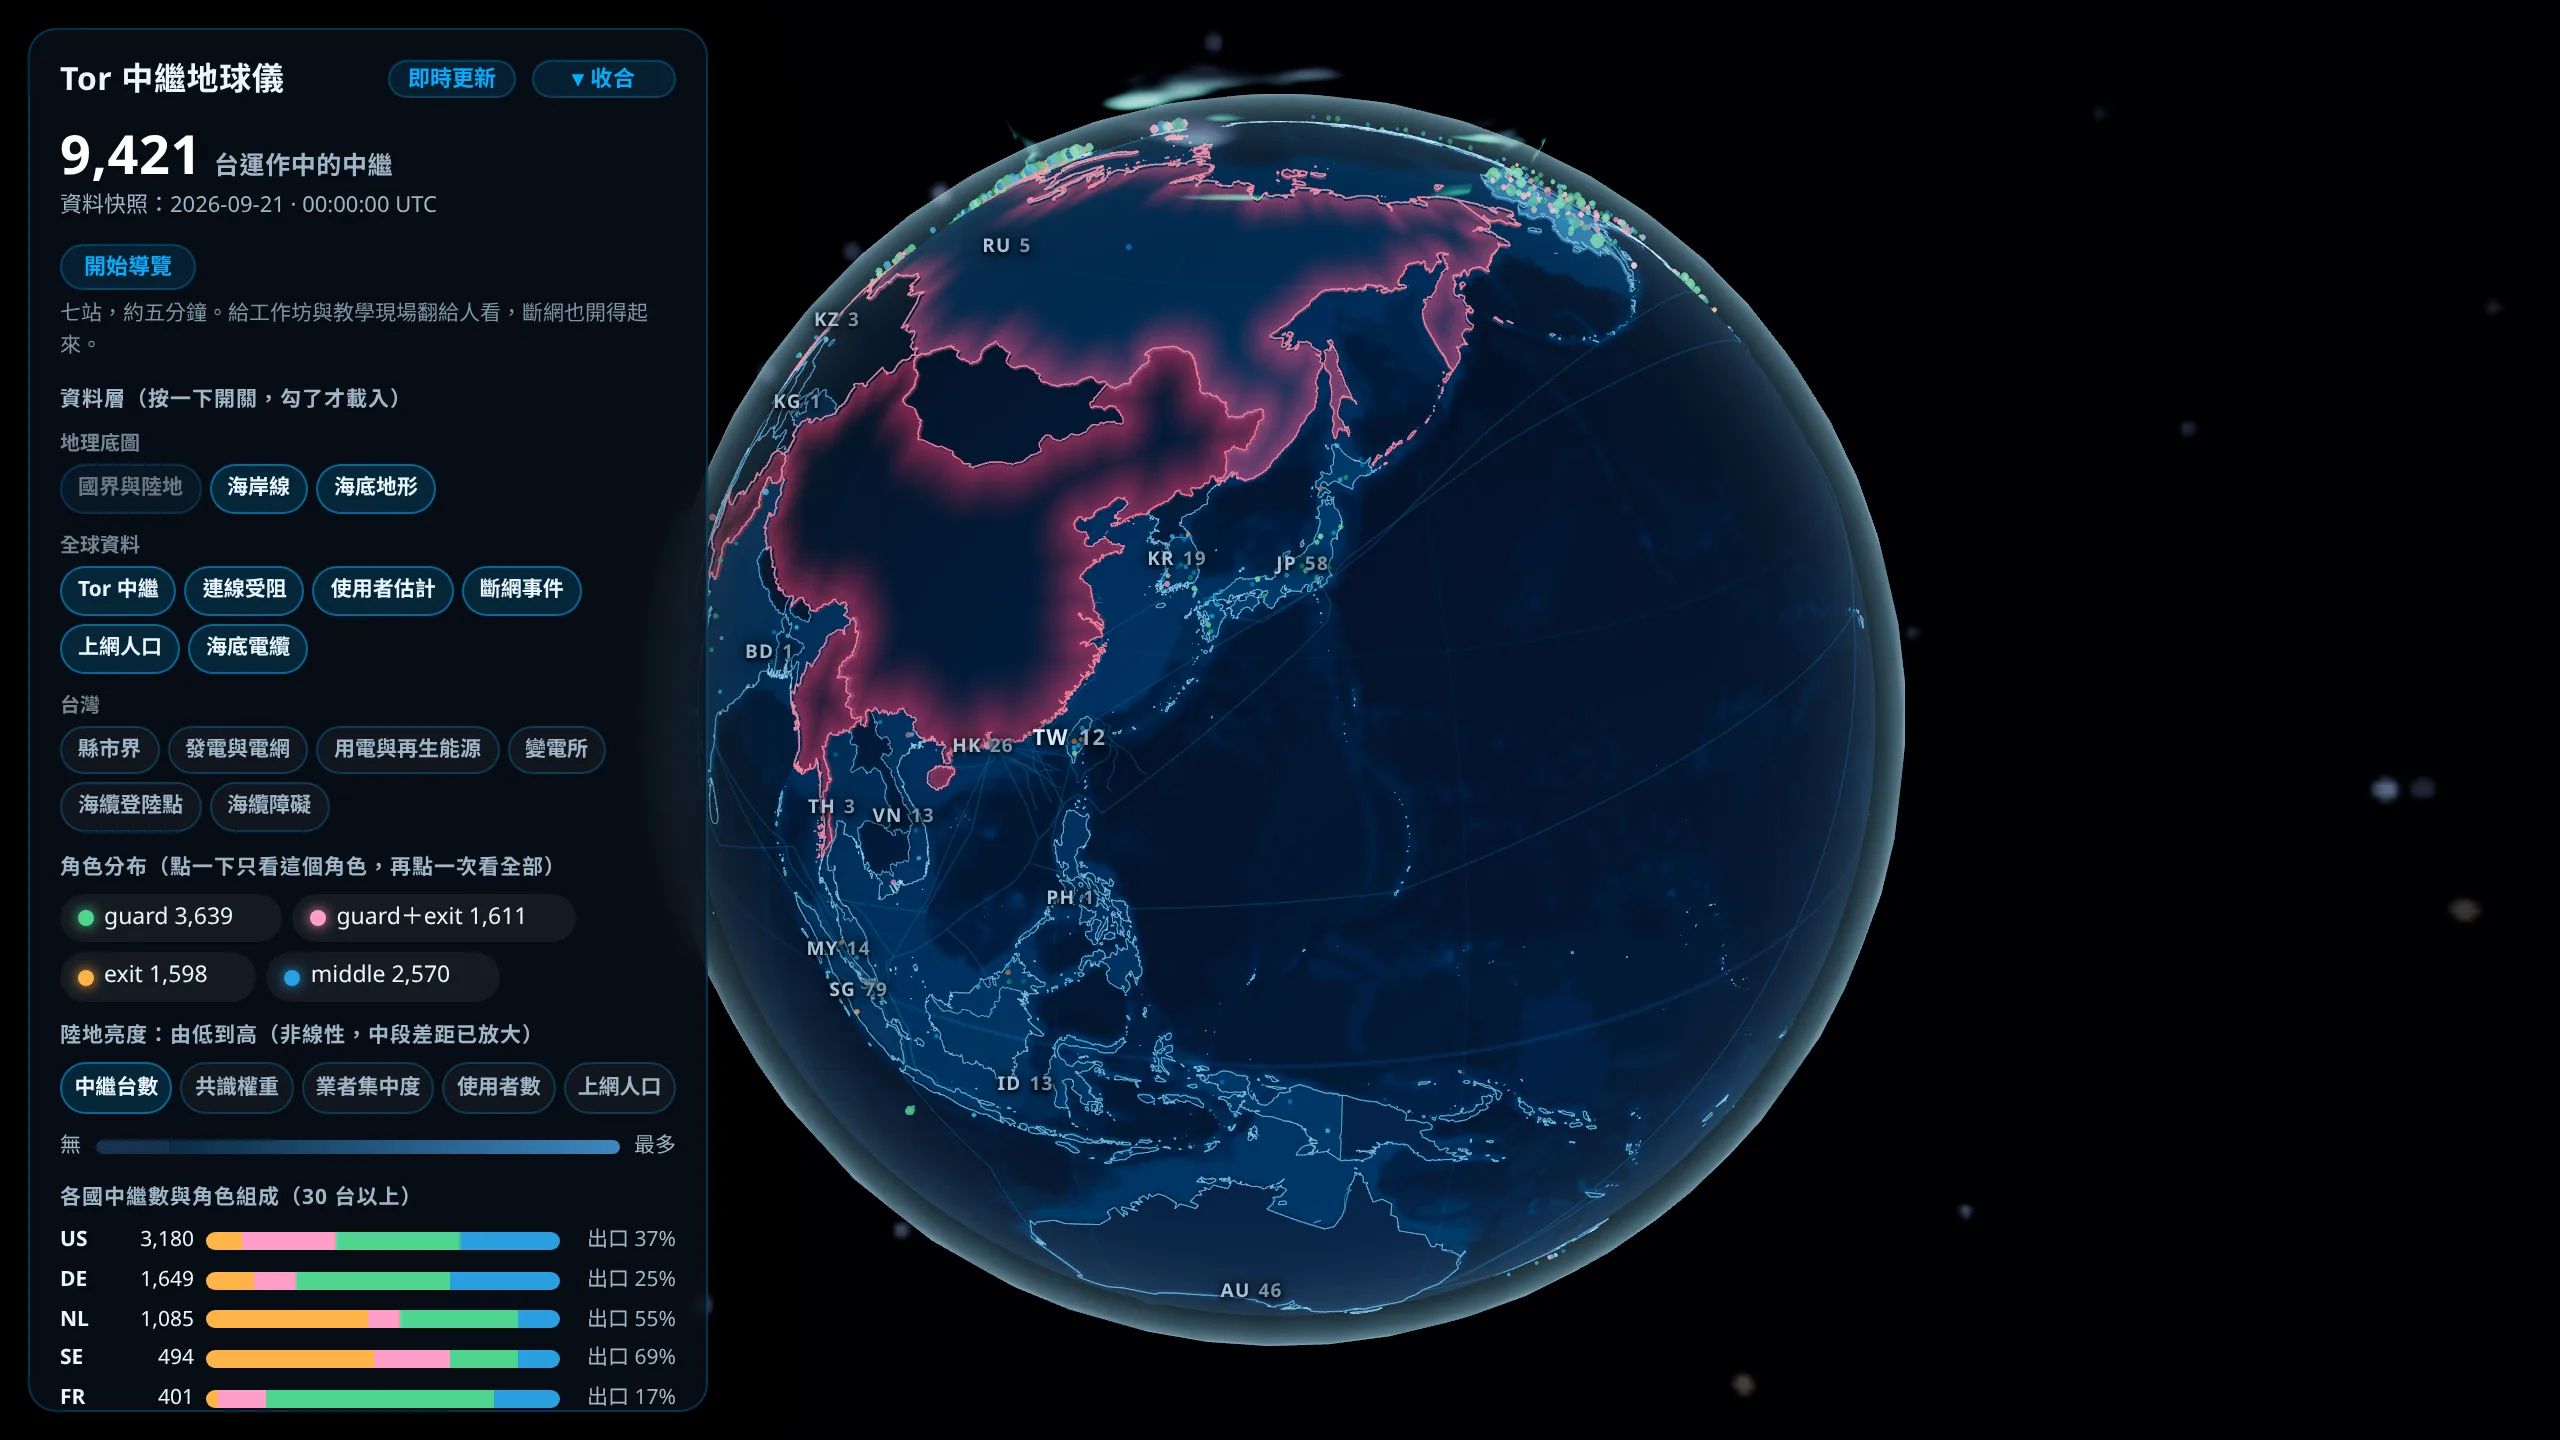
旁邊還有三件關於 Tor 怎麼運作的 3D 作品,路由解謎、連線流量,以及用 Onionoo3 真實資料畫出來的中繼地球儀。
需要之前先存起來
工具要用了才發現還得下載,通常已經來不及。會場的 Wi-Fi 如此,斷網的時候更是。離線閱讀頁把你勾起來的頁面存進裝置,小工具一起帶走,之後沒有網路也可以開啟。
只想要工具的話,勾小工具區就夠。頻寬允許就整站帶走。
用 passkey 當鑰匙,資料留在自己手上
passkey 平常用來登入,站上的用法完全不同。沒有登入、沒有帳號、沒有伺服器,我們只請它算出一把加密金鑰。
WebAuthn 的 PRF 擴充4讓 passkey 內部多藏一把秘密,永遠不離開驗證器。網頁送一段輸入過去,你用指紋、臉或 PIN 同意,就拿回固定 32 個位元組。同一把 passkey 配同一段輸入,每次都得到同一段輸出。本機檔案加密拿它去包 age 的 file key,沒有 passkey 就無法算出金鑰,檔案就是一堆密文。「驗證通過才顯示」是寫在網頁裡的門禁,誰都繞得過,我們靠的是數學。
站上什麼都沒存,而且也存不了。瀏覽器基於隱私不讓網頁查詢某個網域有沒有 passkey,所以我們連你建過沒有都不知道。
背景見什麼是 passkey,工具本身是 passkey 鑰匙。
還在解的問題與已知限制
2026 年 9 月更新:暫存區已經上線,就是我的準備清單、威脅模型存檔與收件人簿底下那一份,機制與限制見什麼是 passkey。下面是攤位當時的說法。
下一步是在頁面上做一個加密暫存區,用同一把 passkey 打開,放 checklist 那類在別人也能接觸到的筆電上填的東西。目前的實驗把資料金鑰放進 credential 的 user.id5 欄位,沒有走 PRF。Apple 只把 PRF 需要的資料交給 iCloud 鑰匙圈,iPhone 配第三方密碼管理器的組合建立得出 passkey,卻無法算出金鑰。user.id 是核心欄位,任何 provider 都拿得回來。代價是金鑰跟著 credential 存在密碼管理器的 vault 裡,安全性的上限降到跟 vault 一樣。我們刻意做了這個交換,讀者手上裝置的支援程度比安全性的上限優先。
限制寫明白比較好:
- passkey 綁在
anoni.net這個 RP ID6 上,鏡像站與 onion 位址無法使用。 - Tor Browser 整個關閉 WebAuthn,passkey 在它上面走不通。
- Firefox Android 與 Windows 10 不支援 PRF。
- passkey 丟了,資料就永遠無法開啟,所以流程預設搭一把 X25519 備援金鑰。
passkey 也很想在攤位上聊。你服務的地區或威脅模型會讓整套設計失效的話,我們寧可現在聽到。
攤位上想聊的事
匿名支付是主要話題。議程逐項看過,沒有一場以金流為題。捐款者匿名、跨境撥款、制裁與外匯管制,很多組織每天在處理,議程上找不到對應的討論。
我們還在研究階段,正在收集實際的使用情境,包含誰在什麼處境下需要匿名的金流、現行做法卡在哪一段、法規造成哪些限制。目前的整理見匿名支付。特別想找有跨境撥款經驗的營運者、處理過捐款者匿名的組織,以及被銀行或外匯管制擋住的專案。
金流以外的題目一樣歡迎。我們從台灣出發,同時想認識更多亞太地區的夥伴。華語使用者分散在台灣、香港、中國、日本與東南亞各地,遇到的狀況彼此關聯,能夠互相對照經驗的機會很少。
成員多半來自開源與科技社群,平常在維運服務、寫教材、開發瀏覽器端的工具,以及讀 OONI 的觀測資料。這些能力想用在第一線的行動者身上,例如一起看手上的工具對得上哪些對手、把一個流程拆成自己驗得了的步驟,或是一起讀懂一份觀測資料的內容。我們是志工,給得出的是就熟悉的部分交換判斷,超出範圍的會直說。需要這類技術支援,攤位時段直接說,或在 Matrix room 留言。
其他找到我們的方式
- Matrix room
#gg2026:im.anoni.net最可靠。任何 Matrix 帳號都能加入,臨時申請一個matrix.org帳號也可以,不需要交換電話號碼。房間裡的時間沒有特別註明就是 WEST。 - 在會場,我們的名牌上寫著 anoni.net,看到請直接打招呼。
- Networking Hour,每天
12:00到13:00WEST 我們多半會出現。行程仍有變動,過去之前先在房間裡確認。 - 匿名線索:[email protected],GPG 公鑰在聯絡頁。活動期間幾小時內查看。
參加的原因、議程上有哪些相關場次、會去交流哪些攤位,完整版在匿名網路社群前往 Global Gathering 2026。
-
bridge 是沒有列在公開名單上的 Tor 入口節點。審查者靠掃那份公開名單封鎖入口位址,bridge 不在名單上就擋不了,不過在封鎖嚴密的環境下,通常還要把流量偽裝過才連得進去。 ↩
-
EXIF 是照片檔案裡自動夾帶的一段資訊,記著拍攝時間與裝置型號,開了定位的話還有座標。影片與錄音檔各自有相當的欄位,放在自己的 metadata 區塊裡。畫面上完全看不出來,檔案看起來就是一個普通的檔案。 ↩
-
Onionoo 是 Tor 官方公布中繼狀態的資料服務,記錄全球有哪些機器在轉送 Tor 流量、位在哪個國家、能吃多少頻寬,地球儀的資料就來自它。跟 OONI 是兩回事,OONI 量的是某個網站在某個地方連不連得上。 ↩
-
WebAuthn 是瀏覽器內建的認證機制,PRF 是它的一個擴充。你的手機或電腦裡存著一串你看不到的秘密,網頁送一段輸入過去、你用指紋、臉或 PIN 同意之後,它回傳 32 個位元組。同一段輸入永遠得到同一組結果,換一段輸入就換一組,不同的檔案因此分得開。保管那串秘密、而且算得出結果的地方就是「驗證器」,通常是手機裡的安全晶片,並非每一個密碼管理器都做得到。 ↩
-
user.id是 passkey 規格裡稱為 user handle 的那個欄位,本來用來放帳號的識別碼。這裡改放加密金鑰,理由是規格要求 passkey 一定要回傳這個欄位,PRF 則有些組合拿不到。 ↩ -
RP ID 是 passkey 綁定的網域,範圍涵蓋該網域底下的子網域。鏡像站架在別的網域上,onion 位址更是另一個網域,對瀏覽器來說都不算同一個地方。 ↩