Global Gathering 2026
匿名网络社群 anoni.net 是一群来自台湾的志愿者,写匿名网络与网络自由的教材、做浏览器与测量工具,并且自己运维服务。
9 月 4 日到 6 日三天我们都在 Estoril 的会场。这一页是精简版,写展位在哪、桌上有什么,以及错过时段还有哪些方式找得到人。
6 号展位,9 月 6 日(日)
- 时间:
13:00到15:00WEST - 桌上有:十二个关掉网络照样能用的浏览器小工具、三件 Tor 的 3D 互动作品,以及匿名支付的研究
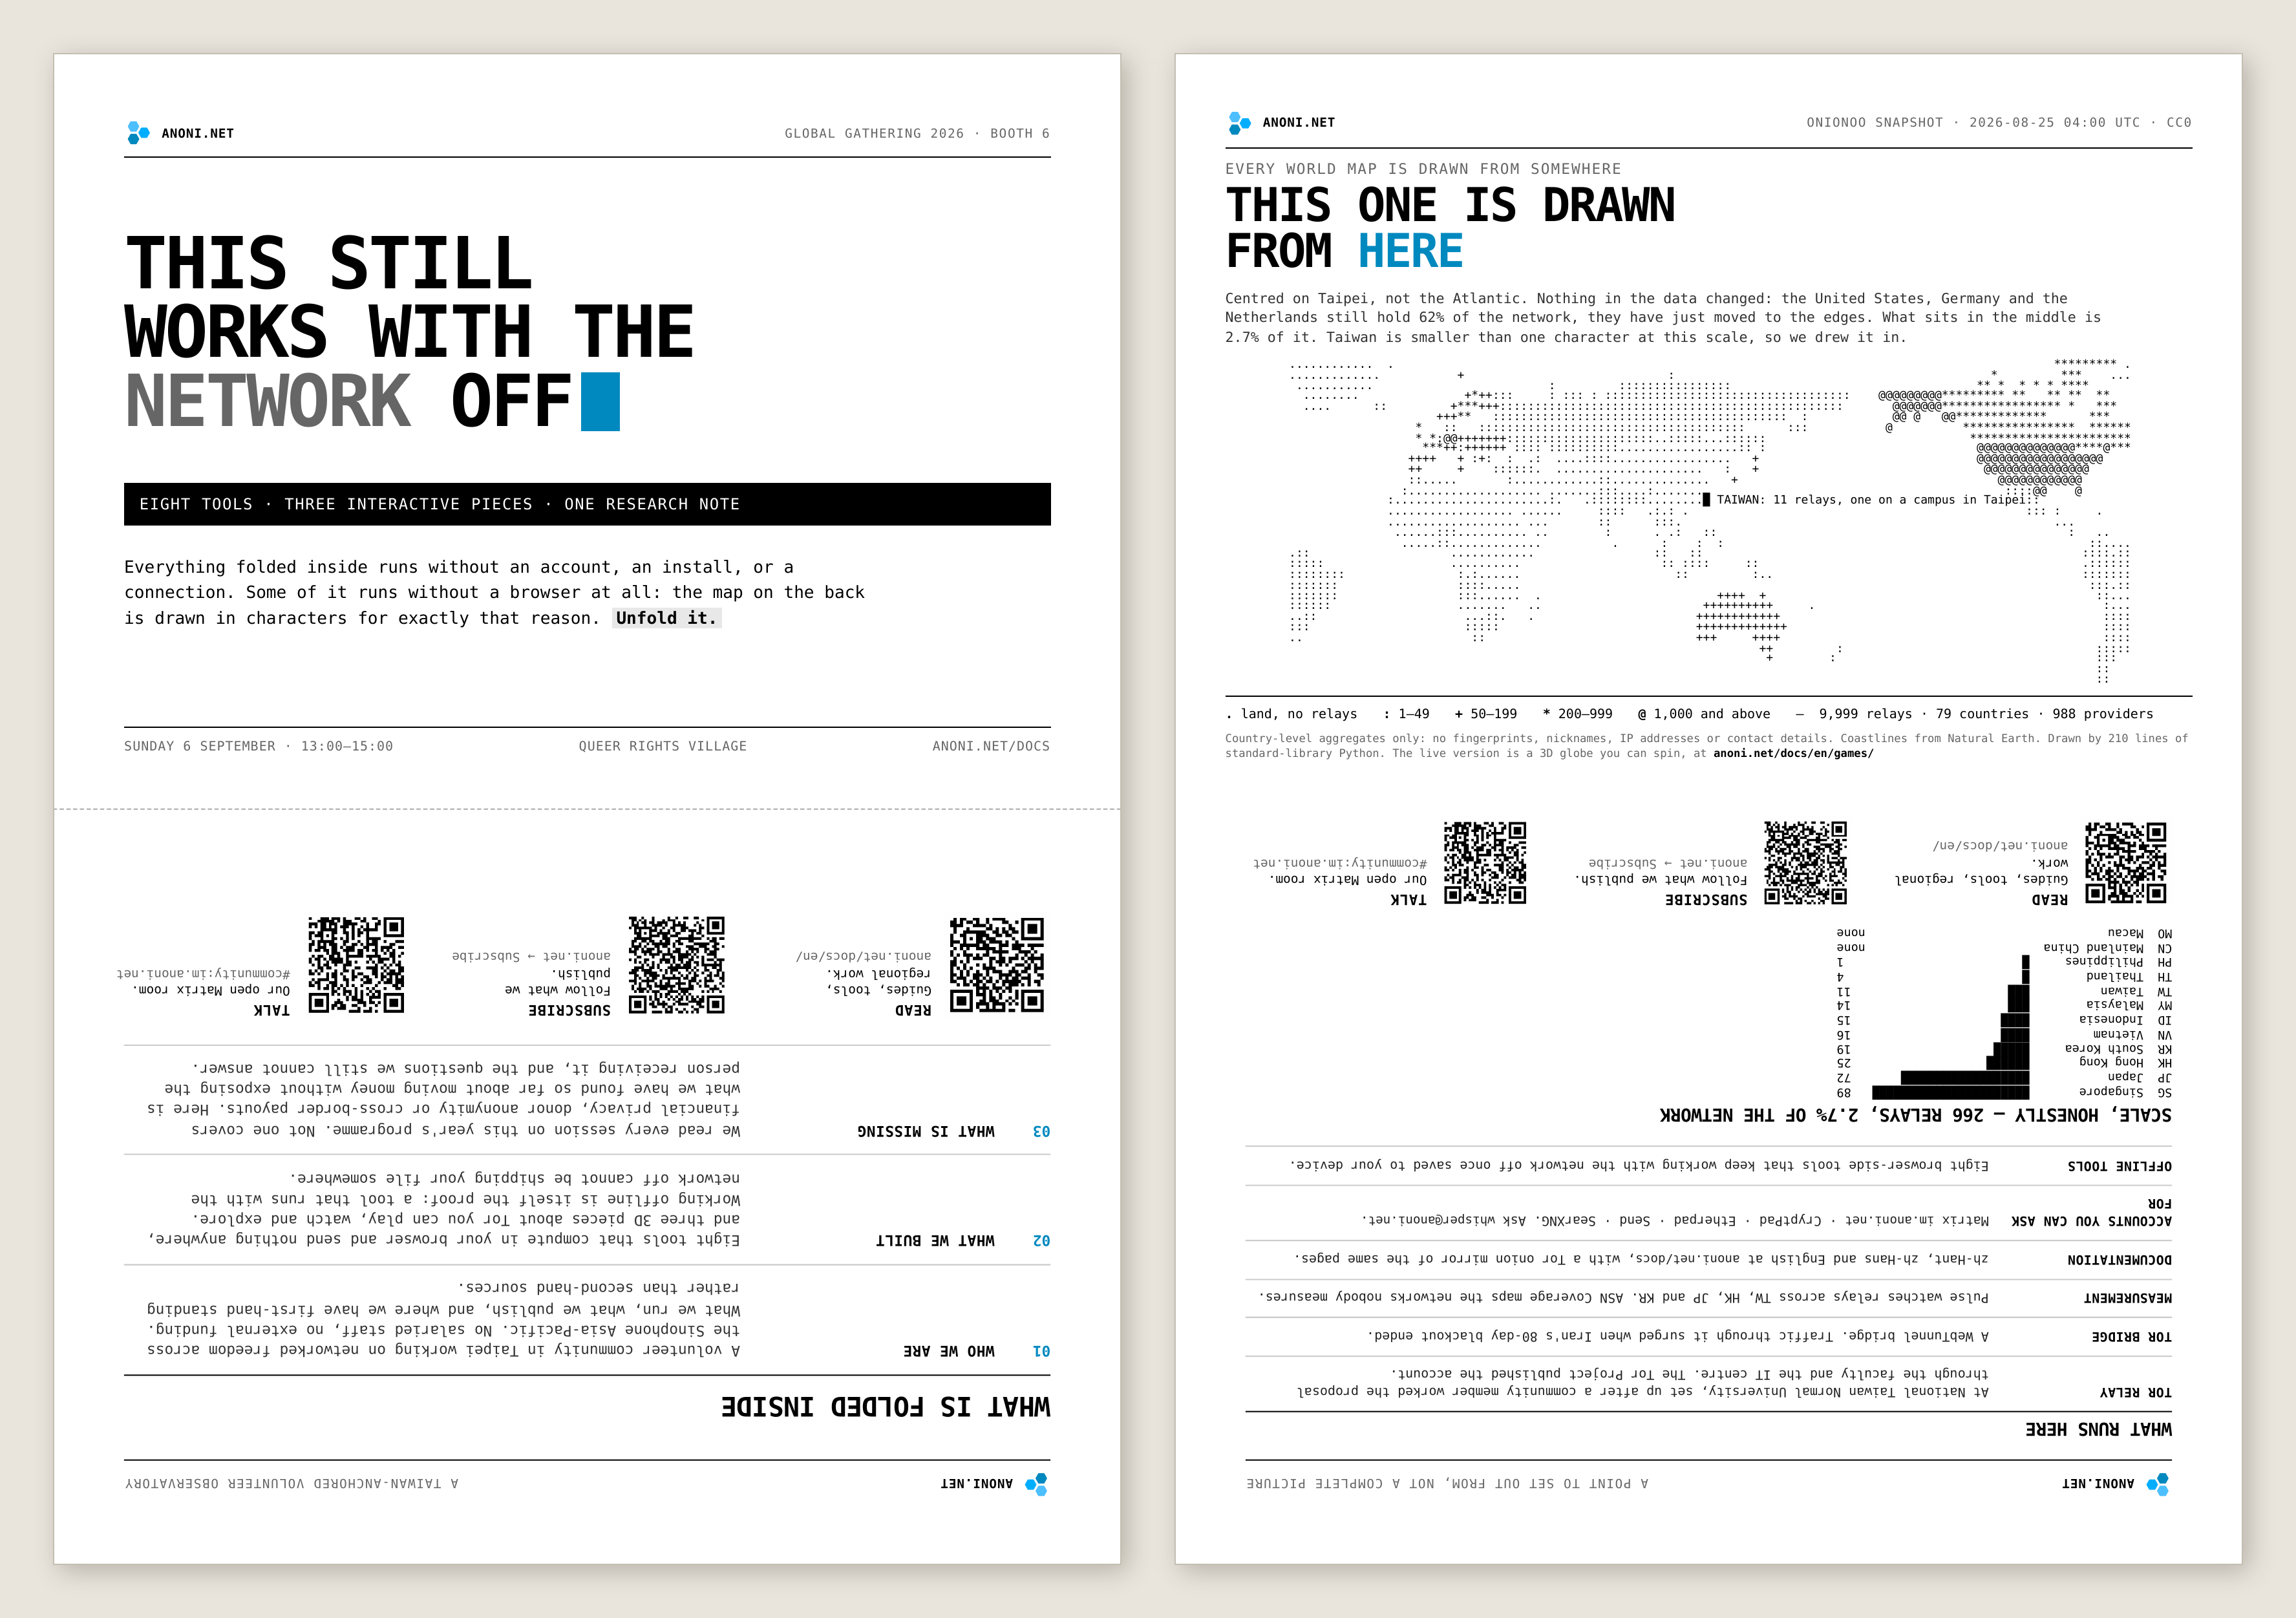
- 纸本小报:四张 A4 加一张封套,只印 150 份,没有电子版
- 不必预约,也不用准备话题:走过来就好。另外两天在会场遇到也可以直接叫住我们
桌上的纸本小报长这样,四张 A4 叠起来对折,外面包一张封套。封套的两面都是封面,哪一面朝外都成立,设计过程的记录见实体活动才有的文宣小物。
另一组来自台湾的团队 Cofacts 在同一个时段设展位,位置是 10 号展位。
关掉网络照样能用的小工具
小工具区的每一个都在你的浏览器里运算,不送出任何数据,页面存进设备之后没有网络也可以打开。
离线可用是目的,同时也是证明。一个关掉网络还能运作的工具,没有办法把你的文件送到设备外面,你不需要相信我们的说法。笔记本电脑关掉 Wi-Fi 就够,手机要开飞行模式,只关 Wi-Fi 还留着移动网络。十秒就验得完,过程不需要看得懂程序。看得懂的人可以直接读 anoni-net/docs 底下的源代码。
| 工具 | 用途 |
|---|---|
| 威胁模型清单 | 把「要保护什么、要防谁、愿意付出多少」答成一份清单,并标出答案里的错配 |
| 密语与密码生成器 | 用 7776 字词表抽密语,或从你选的字符集抽密码,同时显示熵有多少 |
| 本机文件加密 | 在浏览器里把文件或一段文字加密成 age 格式,也能解回来。输出是公开格式,任何装了 age 命令行工具的电脑都可以打开 |
| passkey 钥匙 | 建一把 passkey 替上面那个工具算出密钥,不用记密语 |
| QR code 生成器 | 把 onion 网址、bridge1 这类很长又容易打错的字符串变成 QR code,中间不经过服务器 |
| QR code 读取器 | 读出图片里的 QR code,图片不离开设备,解出网址时把主机独立标出来 |
| QR code 影格串流 | 用屏幕与摄像头在两台设备之间传文件,没有配对、没有共用网络、没有服务器 |
| 文件 metadata 清除器 | 拿掉照片、视频、录音、Office 文档与 PDF 里的 EXIF2、GPS、设备型号与作者字段,每一段的去留都列出来 |
| 截图遮蔽 | 把名字、头像与对话填成实心黑色,交付之前逐像素确认每一处都是纯黑 |
| 网址清理器 | 移除追踪参数并说明是谁在追,拆掉转址包装,把真正的注册域名单独标出来 |
| 隐形字符检测 | 找出零宽字符、方向控制、标签字符与同形字,外流追踪、钓鱼网址与藏给 AI 读的指令都会用到 |
| 你的浏览器透露了什么 | 列出任何网站不必问你就拿得到的信息,并标出 Tor Browser 会统一掉哪些 |
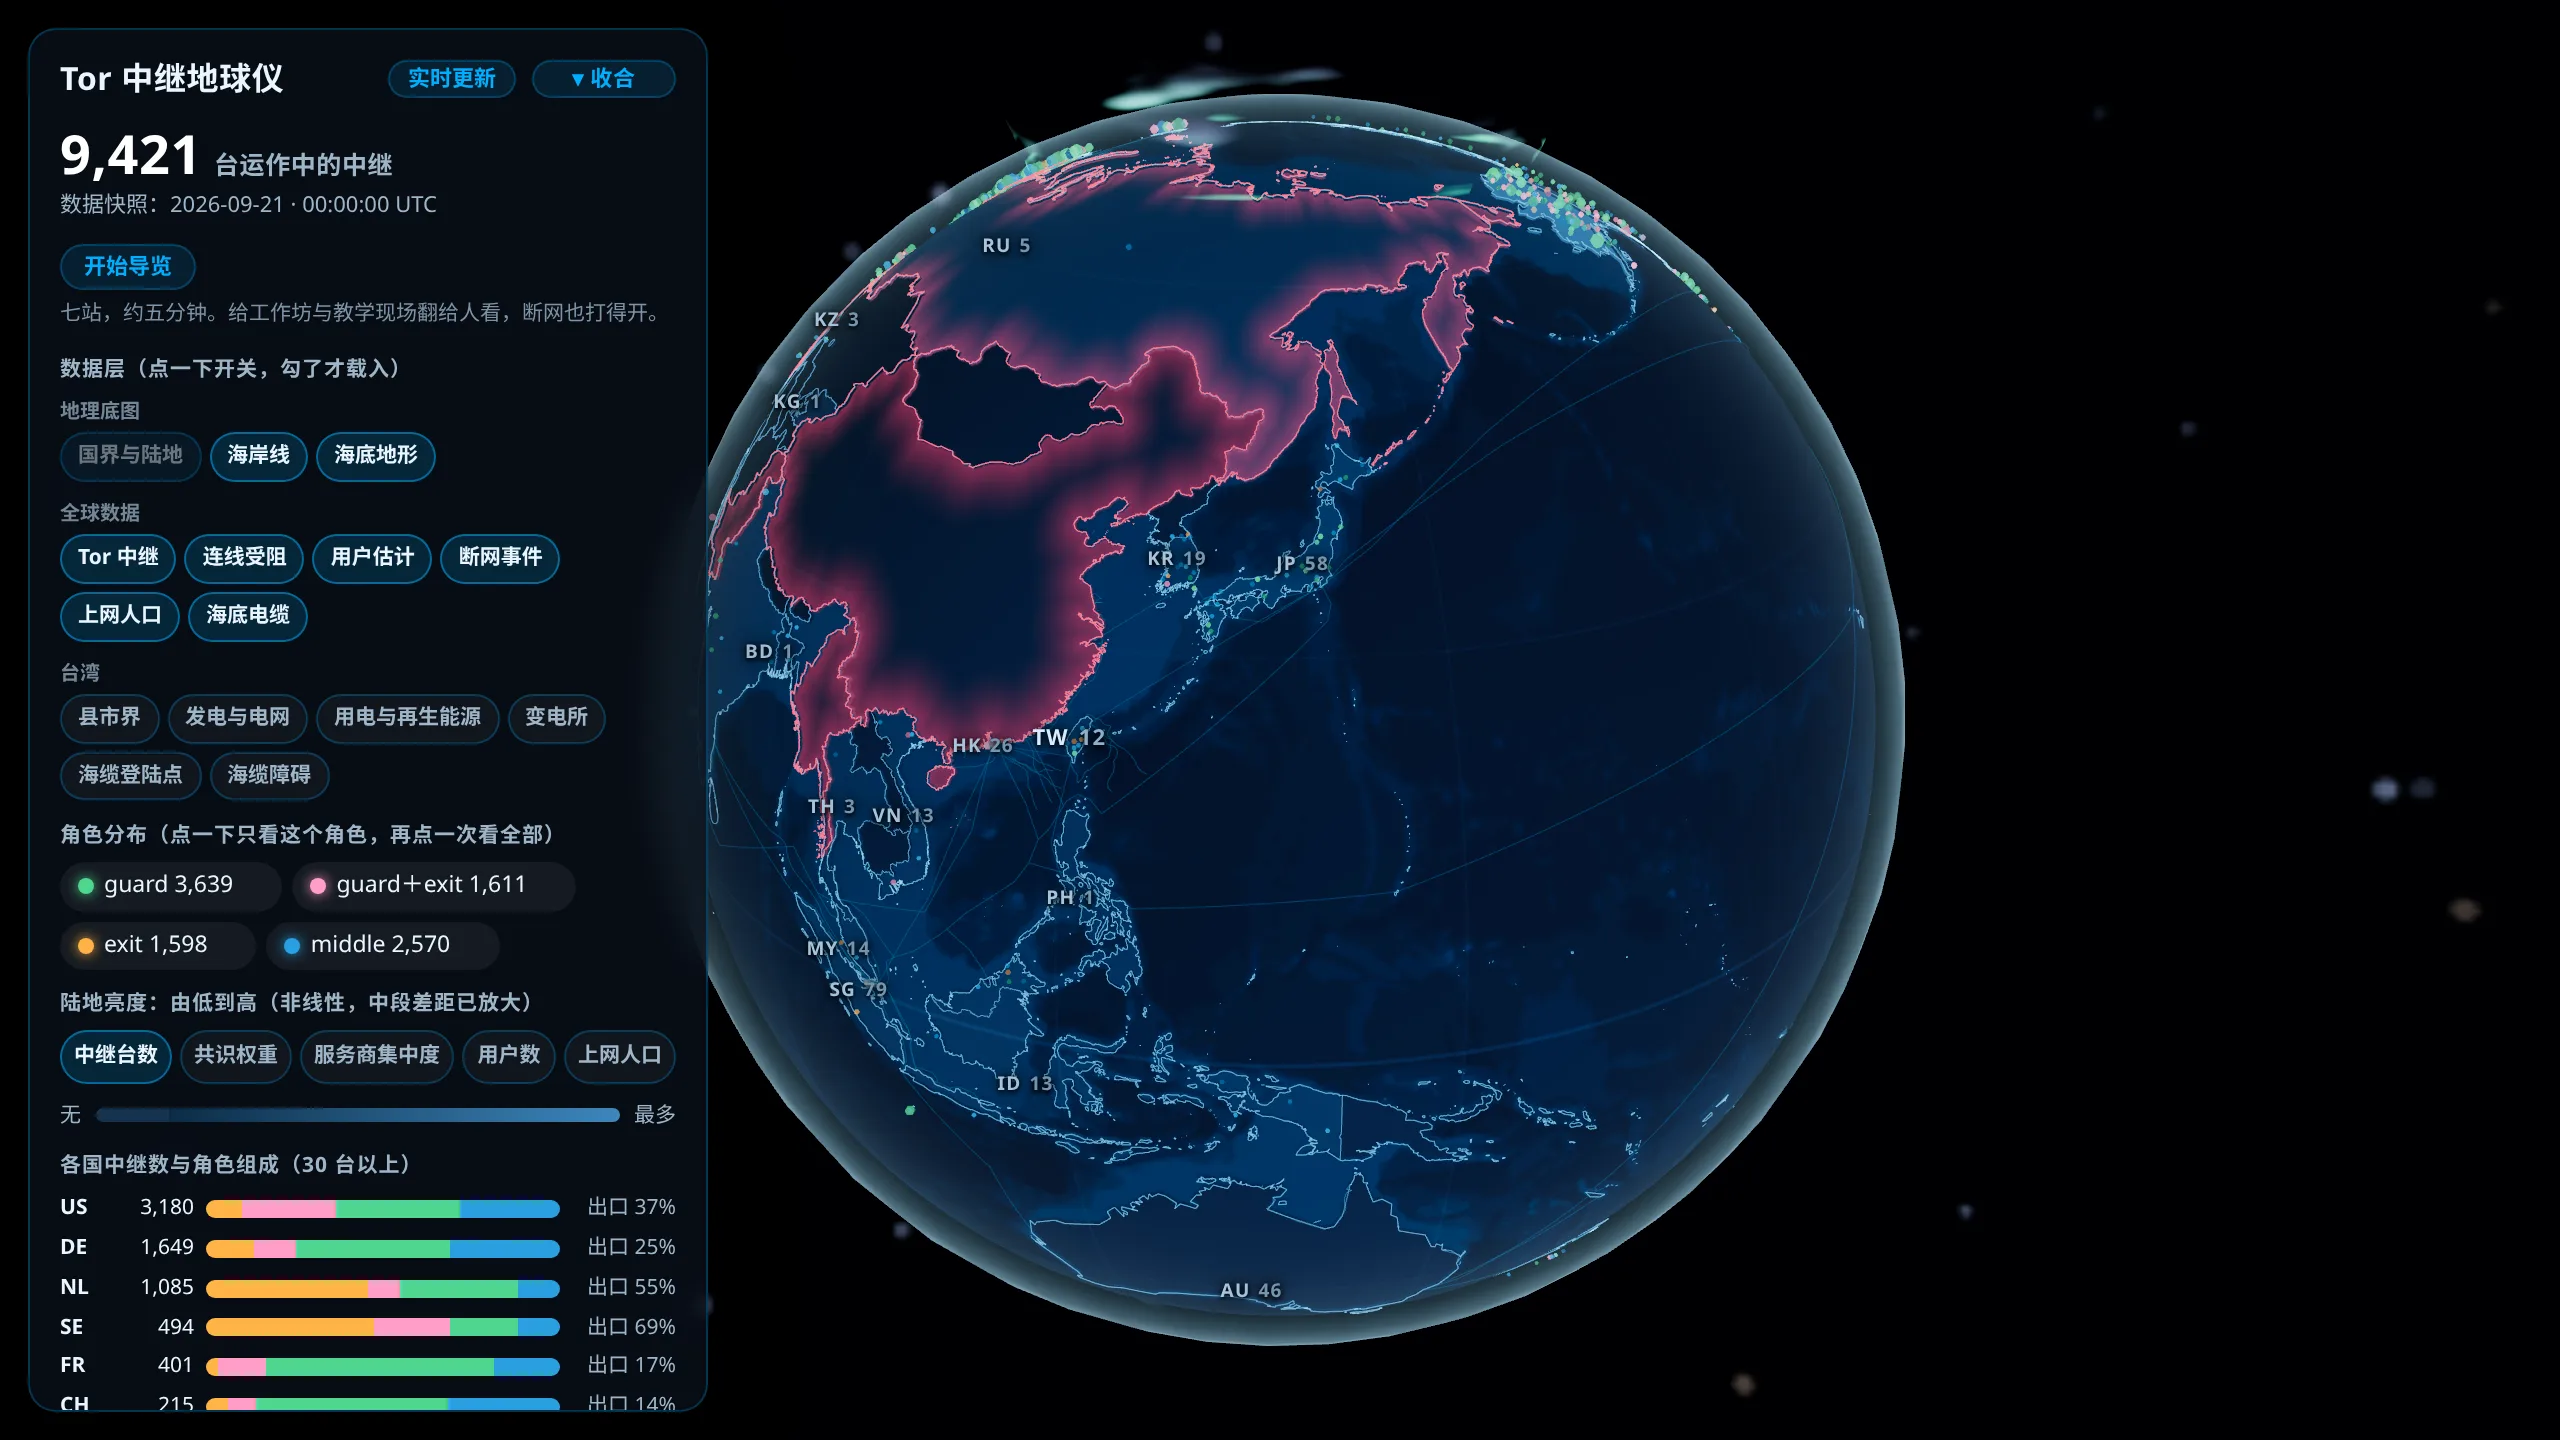
旁边还有三件关于 Tor 怎么运作的 3D 作品,路由解谜、连线流量,以及用 Onionoo3 真实数据画出来的中继地球仪。
需要之前先存起来
工具要用了才发现还得下载,通常已经来不及。会场的 Wi-Fi 如此,断网的时候更是。离线阅读页把你勾起来的页面存进设备,小工具一起带走,之后没有网络也可以打开。
只想要工具的话,勾小工具区就够。带宽允许就整站带走。
用 passkey 当钥匙,数据留在自己手上
passkey 平常用来登录,站上的用法完全不同。没有登录、没有账号、没有服务器,我们只请它算出一把加密密钥。
WebAuthn 的 PRF 扩展4让 passkey 内部多藏一把秘密,永远不离开验证器。网页送一段输入过去,你用指纹、脸或 PIN 同意,就拿回固定 32 个字节。同一把 passkey 配同一段输入,每次都得到同一段输出。本机文件加密拿它去包 age 的 file key,没有 passkey 就无法算出密钥,文件就是一堆密文。「验证通过才显示」是写在网页里的门禁,谁都绕得过,我们靠的是数学。
站上什么都没存,而且也存不了。浏览器基于隐私不让网页查询某个域名有没有 passkey,所以我们连你建过没有都不知道。
背景见什么是 passkey,工具本身是 passkey 钥匙。
还在解的问题与已知限制
2026 年 9 月更新:暂存区已经上线,就是我的准备清单、威胁模型存档与收件人簿底下那一份,机制与限制见什么是 passkey。下面是摊位当时的说法。
下一步是在页面上做一个加密暂存区,用同一把 passkey 打开,放 checklist 那类在别人也能接触到的笔记本电脑上填的东西。目前的实验把数据密钥放进 credential 的 user.id5 字段,没有走 PRF。Apple 只把 PRF 需要的数据交给 iCloud 钥匙串,iPhone 配第三方密码管理器的组合可以创建 passkey,却无法算出密钥。user.id 是核心字段,任何 provider 都拿得回来。代价是密钥跟着 credential 存在密码管理器的 vault 里,安全性的上限降到跟 vault 一样。我们刻意做了这个交换,读者手上设备的支持程度比安全性的上限优先。
限制写明白比较好:
- passkey 绑在
anoni.net这个 RP ID6 上,镜像站与 onion 地址无法使用。 - Tor Browser 整个关闭 WebAuthn,passkey 在它上面走不通。
- Firefox Android 与 Windows 10 不支持 PRF。
- passkey 丢了,数据就永远无法打开,所以流程默认搭一把 X25519 备援密钥。
passkey 也很想在展位上聊。你服务的地区或威胁模型会让整套设计失效的话,我们宁可现在听到。
展位上想聊的事
匿名支付是主要话题。议程逐项看过,没有一场以金流为题。捐款者匿名、跨境拨款、制裁与外汇管制,很多组织每天在处理,议程上找不到对应的讨论。
我们还在研究阶段,正在收集实际的使用情境,包含谁在什么处境下需要匿名的金流、现行做法卡在哪一段、法规造成哪些限制。目前的整理见匿名支付。特别想找有跨境拨款经验的运营者、处理过捐款者匿名的组织,以及被银行或外汇管制挡住的项目。
金流以外的题目一样欢迎。我们从台湾出发,同时想认识更多亚太地区的伙伴。华语使用者分散在台湾、香港、中国、日本与东南亚各地,遇到的状况彼此关联,能够互相对照经验的机会很少。
成员多半来自开源与科技社群,平常在运维服务、写教材、开发浏览器端的工具,以及读 OONI 的观测数据。这些能力想用在第一线的行动者身上,例如一起看手上的工具对得上哪些对手、把一个流程拆成自己验得了的步骤,或是一起读懂一份观测数据的内容。我们是志愿者,给得出的是就熟悉的部分交换判断,超出范围的会直说。需要这类技术支持,展位时段直接说,或在 Matrix room 留言。
其他找到我们的方式
- Matrix room
#gg2026:im.anoni.net最可靠。任何 Matrix 账号都能加入,临时申请一个matrix.org账号也可以,不需要交换电话号码。房间里的时间没有特别注明就是 WEST。 - 在会场,我们的名牌上写着 anoni.net,看到请直接打招呼。
- Networking Hour,每天
12:00到13:00WEST 我们多半会出现。行程仍有变动,过去之前先在房间里确认。 - 匿名线索:[email protected],GPG 公钥在联络页。活动期间几小时内查看。
参加的原因、议程上有哪些相关场次、会去交流哪些展位,完整版在匿名网络社区前往 Global Gathering 2026。
-
bridge 是没有列在公开名单上的 Tor 入口节点。审查者靠扫那份公开名单封锁入口地址,bridge 不在名单上就挡不了,不过在封锁严密的环境下,通常还要把流量伪装过才连得进去。 ↩
-
EXIF 是照片文件里自动夹带的一段信息,记着拍摄时间与设备型号,开了定位的话还有坐标。视频与录音文件各自有相当的字段,放在自己的 metadata 区块里。画面上完全看不出来,文件看起来就是一个普通的文件。 ↩
-
Onionoo 是 Tor 官方公布中继状态的数据服务,记录全球有哪些机器在转送 Tor 流量、位在哪个国家、能吃多少带宽,地球仪的数据就来自它。跟 OONI 是两回事,OONI 量的是某个网站在某个地方连不连得上。 ↩
-
WebAuthn 是浏览器内建的认证机制,PRF 是它的一个扩展。你的手机或电脑里存着一串你看不到的秘密,网页送一段输入过去、你用指纹、脸或 PIN 同意之后,它回传 32 个字节。同一段输入永远得到同一组结果,换一段输入就换一组,不同的文件因此分得开。保管那串秘密、而且算得出结果的地方就是「验证器」,通常是手机里的安全芯片,并非每一个密码管理器都做得到。 ↩
-
user.id是 passkey 规格里称为 user handle 的那个字段,本来用来放账号的标识符。这里改放加密密钥,理由是规格要求 passkey 一定要回传这个字段,PRF 则有些组合拿不到。 ↩ -
RP ID 是 passkey 绑定的域名,范围涵盖该域名底下的子域名。镜像站架在别的域名上,onion 地址更是另一个域名,对浏览器来说都不算同一个地方。 ↩